BLOG
ARTEXとは。自律型AIによるサイバー攻撃に、どう備えるか。
AIが計画を立て、ツールを動かし、結果から次の行動を決める。国内外で悪用が報告されたARTEXの仕組みを図で読み解き、公開システム・API・重要データを守るための対策を考えます。

まず、攻撃に使われた道具を理解する。
ARTEX(アルテックス)は、AIがシステムの弱点を調査するための自律型ペネトレーションテスト基盤です。ペネトレーションテストとは、実際に侵入できる経路がないかを確かめる検証です。防御のために作られた道具も、第三者のシステムを狙う攻撃に転用されます。
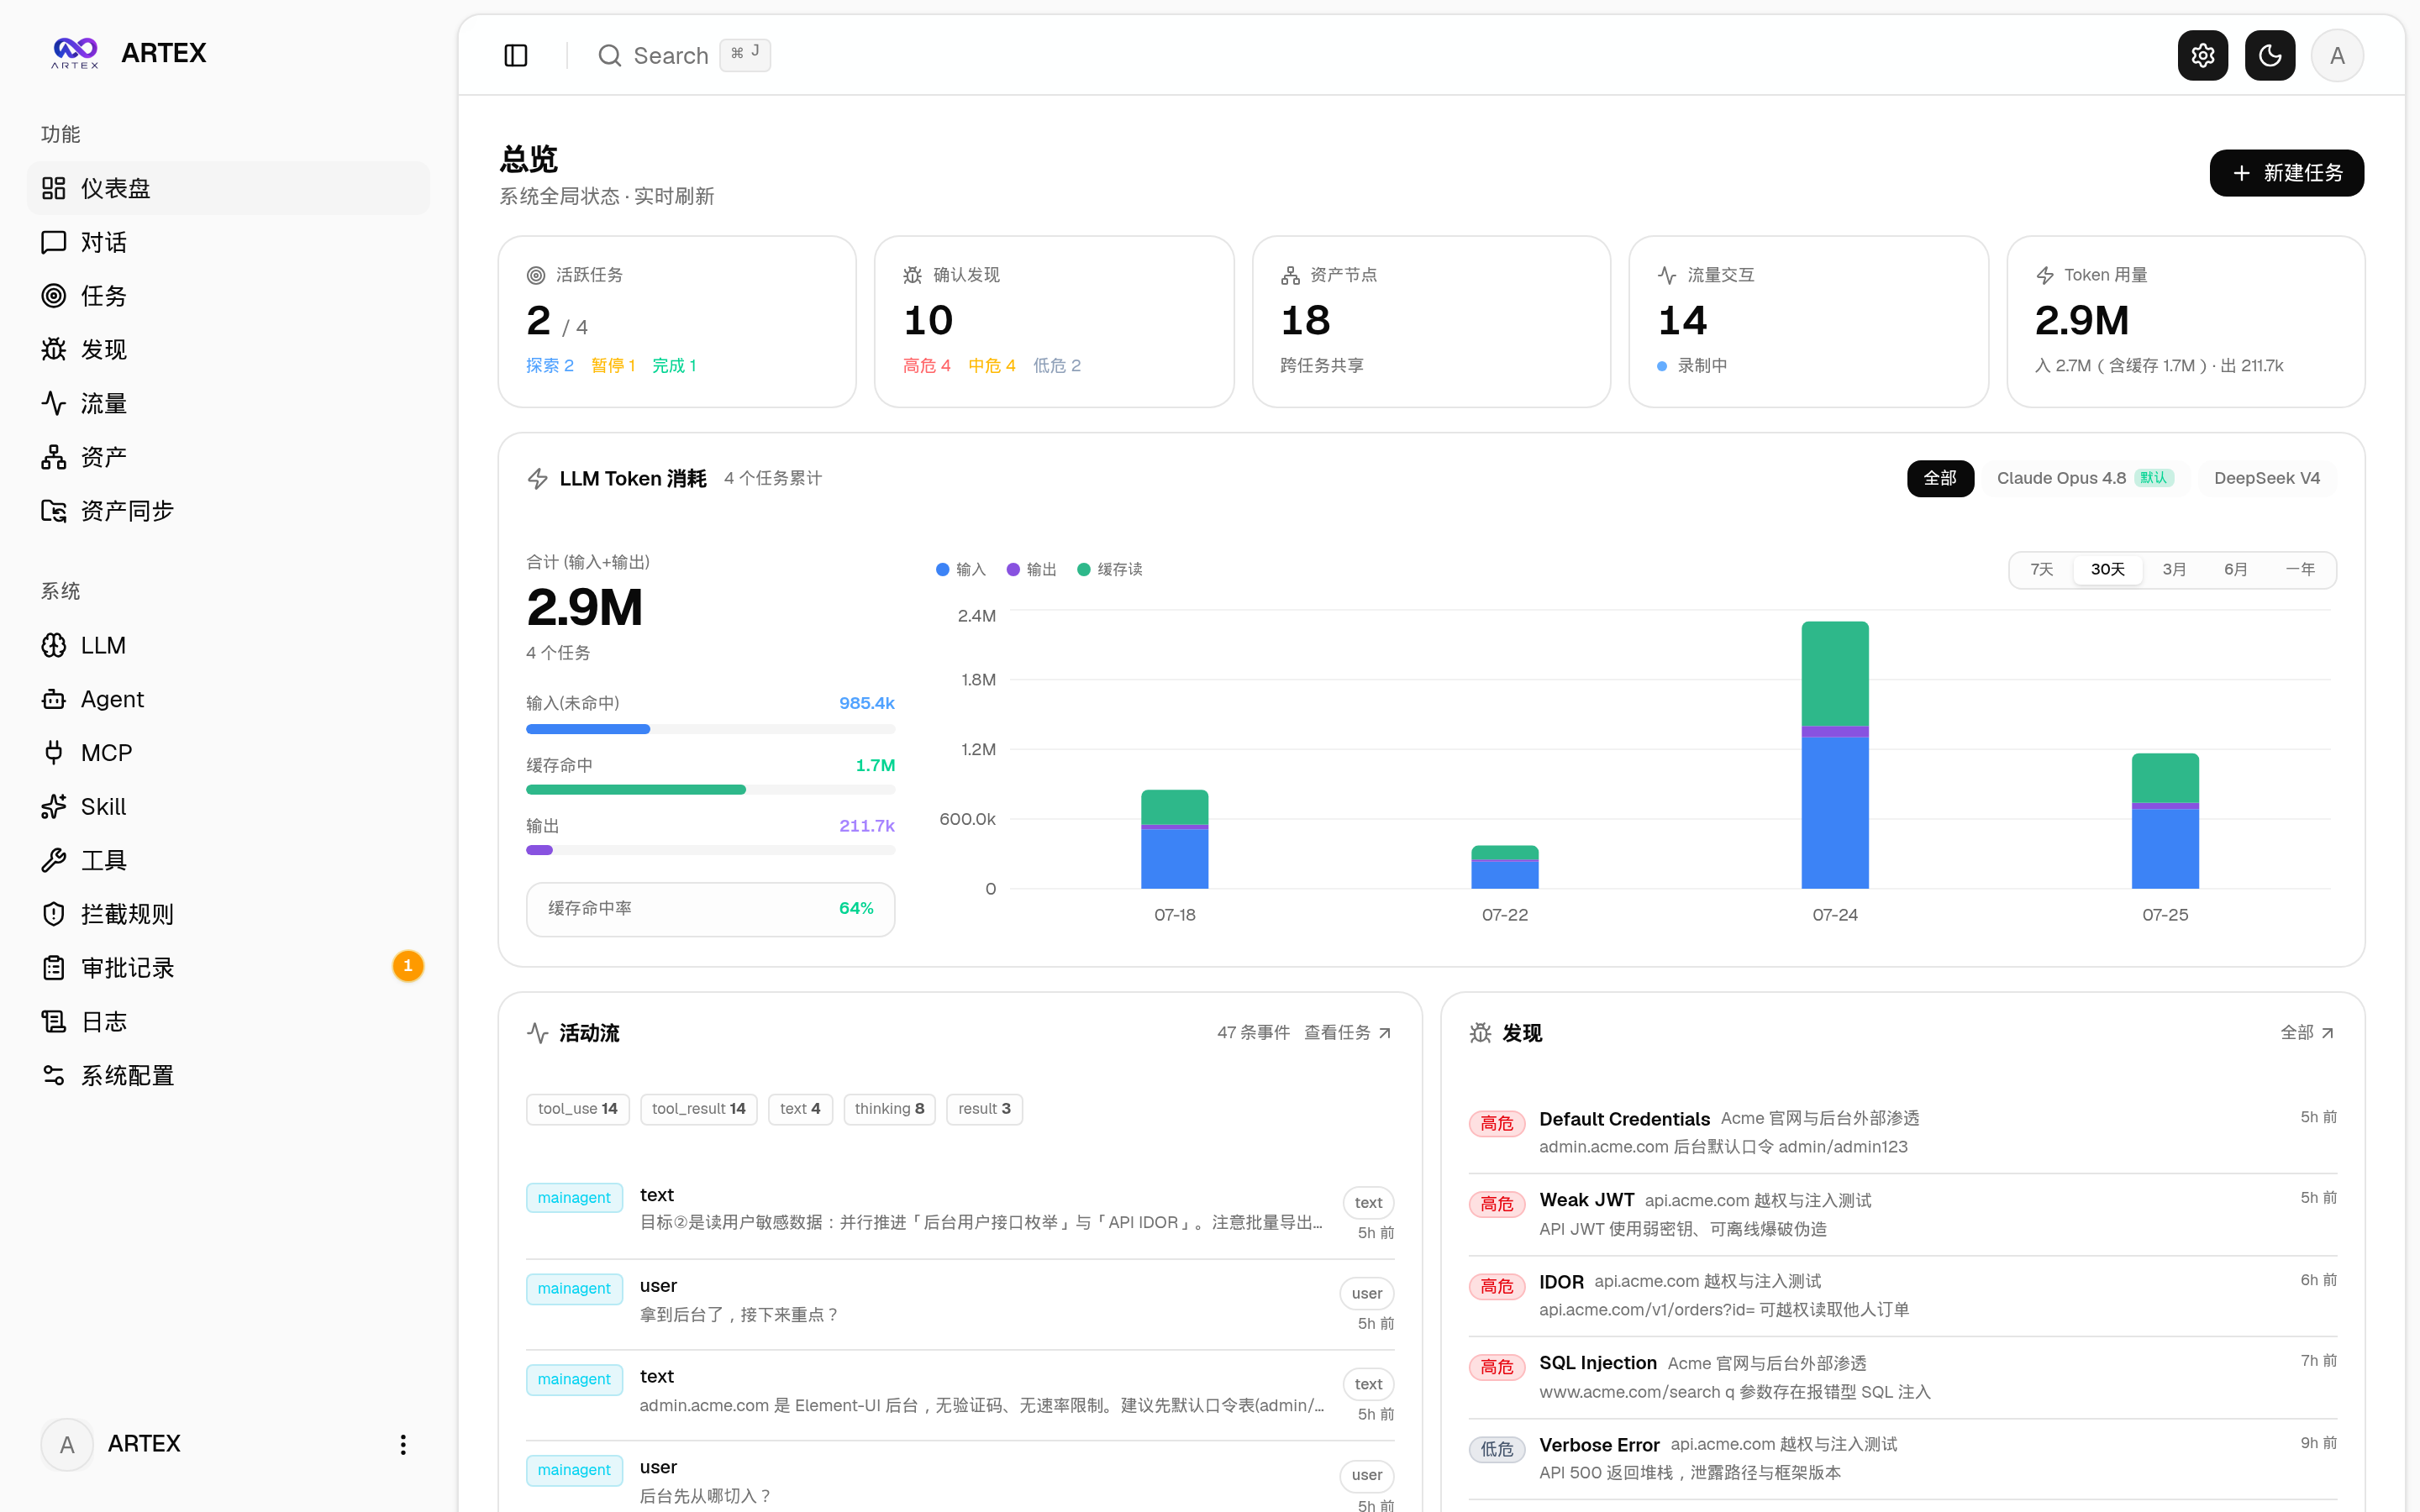
タスク数、発見、資産、通信、AIのトークン使用量を一つの画面で確認できます。画面内の数値やモデル名は掲載例の表示であり、被害件数や性能評価ではありません。 原寸で見る ↗
出典:ARTEX / BaaRai公開リポジトリ(上流:Autumn-27)。中国語UIのデモ画面。AGPL-3.0。原画像を変更せず掲載しています。

2026年10月23日、JPCERT/CCはARTEXなどのAI診断基盤を悪用した攻撃試行を注意喚起に追加しました。相次ぐ国内の情報漏えいを考えるうえで、どのような道具が使われ、従来と何が変わったのかを知ることが出発点になります。本記事は10月24日時点の公開情報に基づきます。
掲載する画像は、公開派生リポジトリに収録されたARTEXのデモ画面です。被害企業の画面や、Stampが攻撃を実行した記録ではありません。以下では、実物のUIと仕組みの図を見比べながら説明します。
JPCERT/CCが確認した攻撃試行を読むAIが答えるだけでなく、検証を実行する。
ARTEXは、言語モデルを計画役や実行役として使い、外部のツールと調査記録を結び付けます。目的を分解し、検証を実行し、その応答から次の行動を決める。この循環が、自律的な調査を支えます。
01 / THE AGENT LOOP
結果を読み、次の行動を決める。
- 01 / PLAN
計画する
これまでの記録から、
次に確かめることを選ぶ。 - 02 / EXECUTE
ツールを動かす
担当AIが検証を実行し、
対象から応答を受け取る。 - 03 / REMEMBER
根拠を残す
観測した事実と発見を、
対象に結び付けて記録する。
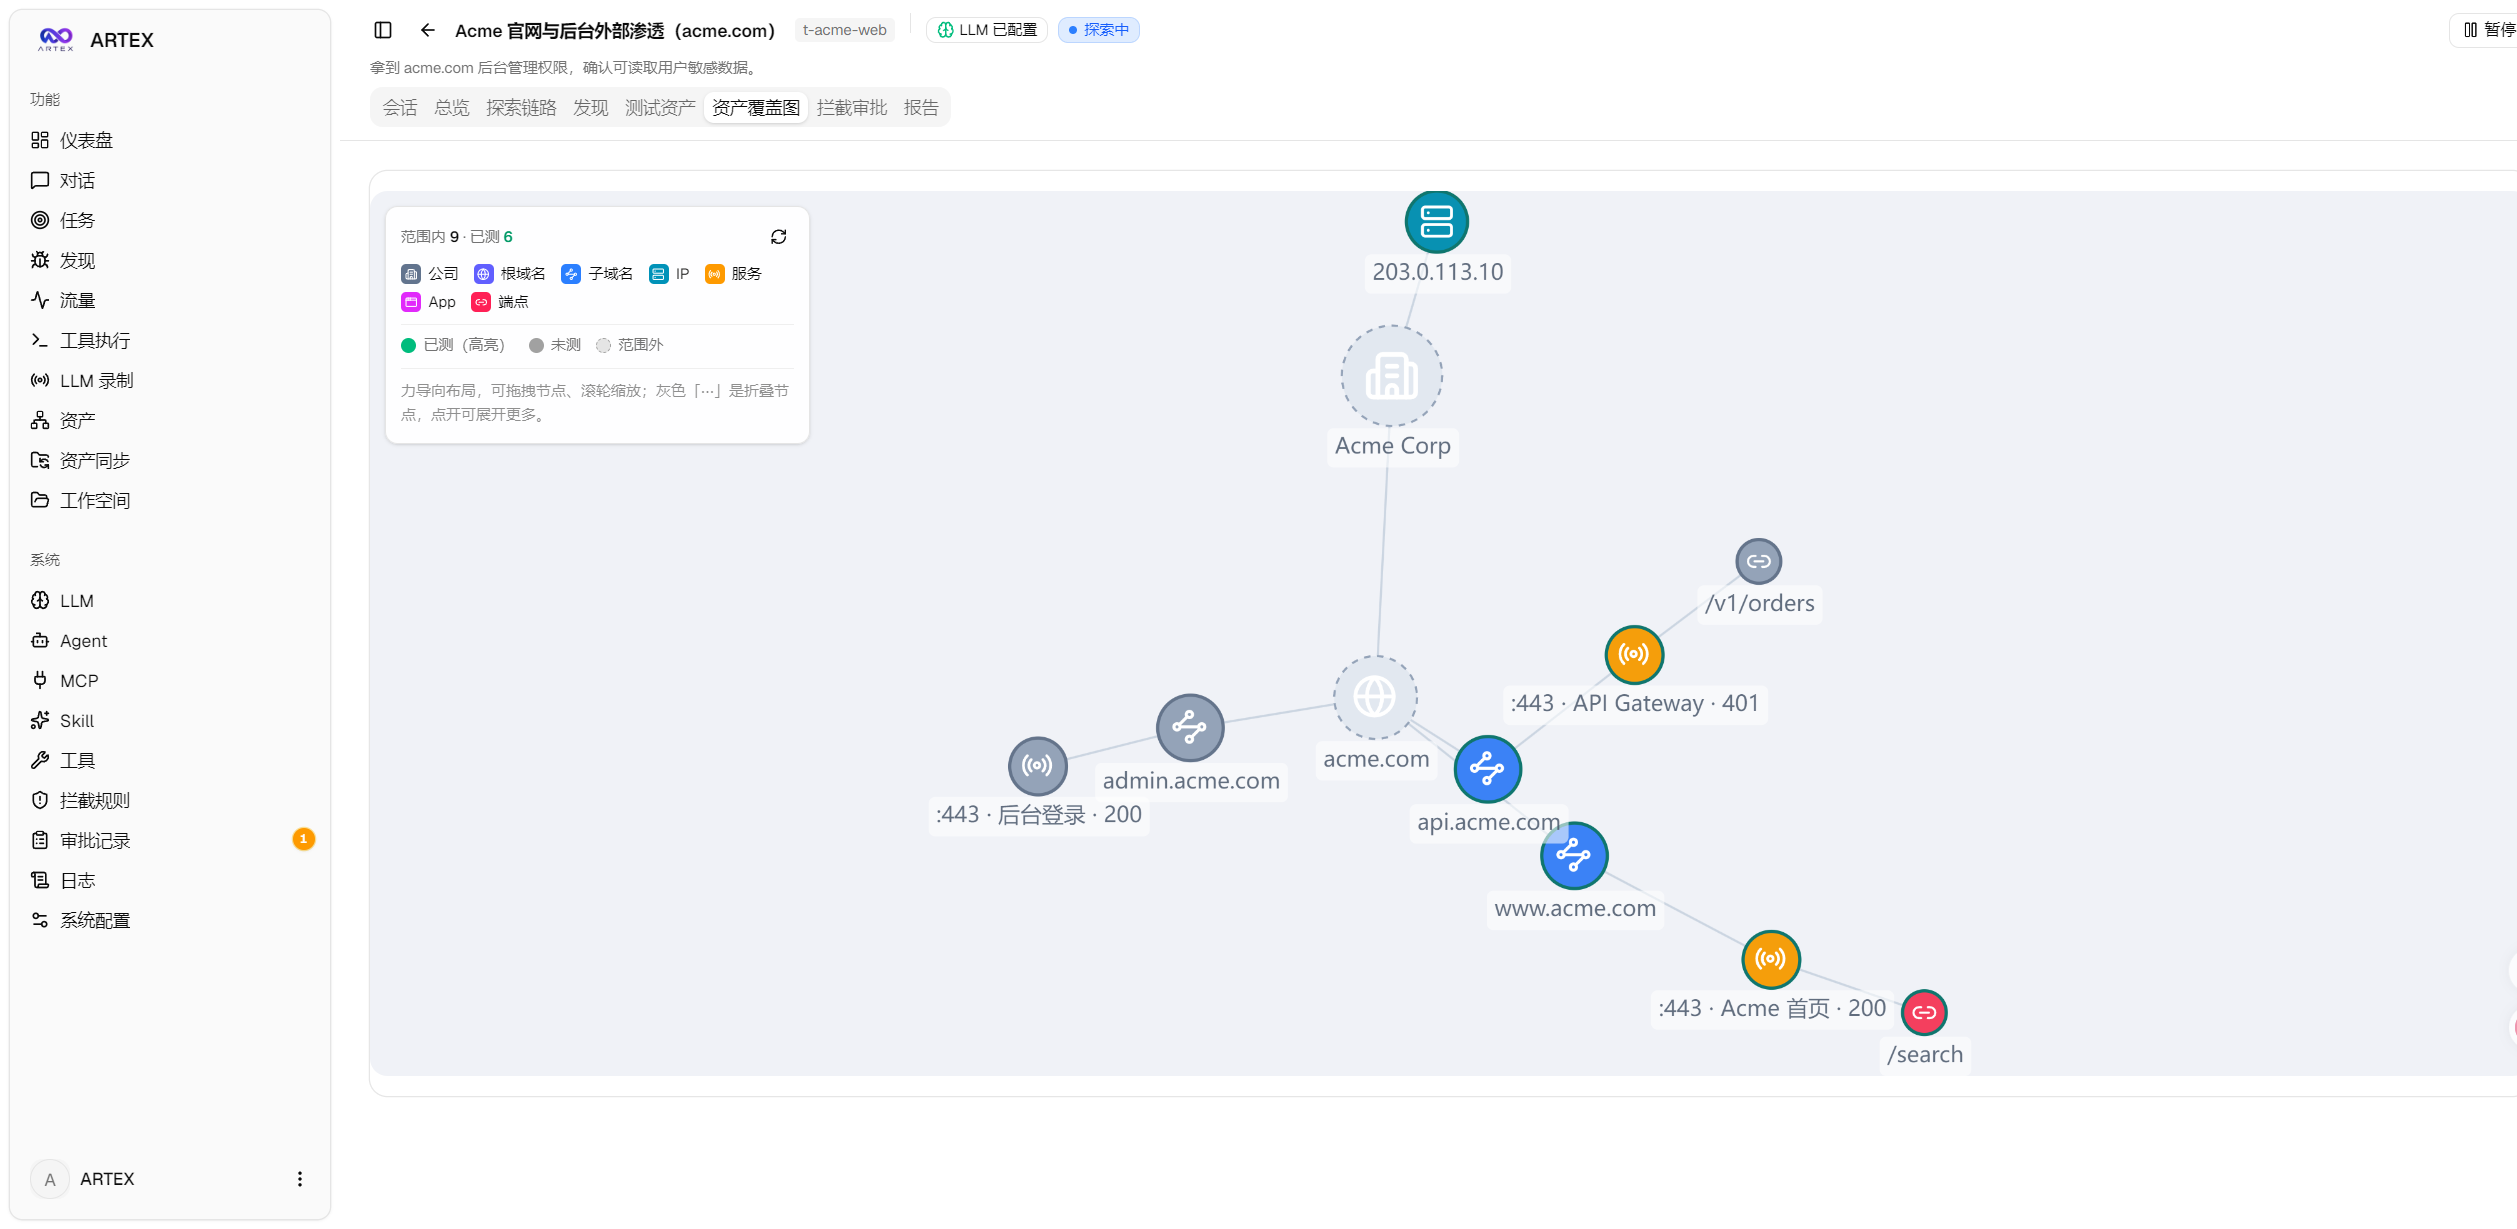
ドメインやサービス、APIのつながりと、検証済み・未検証などの状態を示す画面です。調査の対象が一覧だけでなく、関係として管理されます。 原寸で見る ↗
出典:ARTEX / BaaRai公開リポジトリ(上流:Autumn-27)。中国語UIのデモ画面。AGPL-3.0。原画像を変更せず掲載しています。

以下の仕組みは、現在参照できる公開派生版の技術資料に基づきます。計画担当のAIが次の検証を選び、実行担当のAIがツールを動かして結果を書き戻します。資料は事件当時の版そのものではなく、同じ機能が当時すべて使われたと確認できたわけではありません。
公開派生版の実行ループの説明を読む発見をつなぎ、調査を次の判断へ引き継ぐ。
この資料で特徴的なのは、調査対象の構造を表す「資産グラフ」と、検証の経緯を表す「探索グラフ」を分け、互いに結び付けていることです。対象の地図と、そこを調べた記憶を持つ構造と考えると分かりやすくなります。
02 / CONNECTED MEMORY
対象の地図と、調査の記憶をつなぐ。
何が、つながっているか
対象と、その関係を共有する。
何を、確かめたか
行動と、根拠のつながりを残す。
二つの記録を結び付け、次の判断に引き継ぐ。
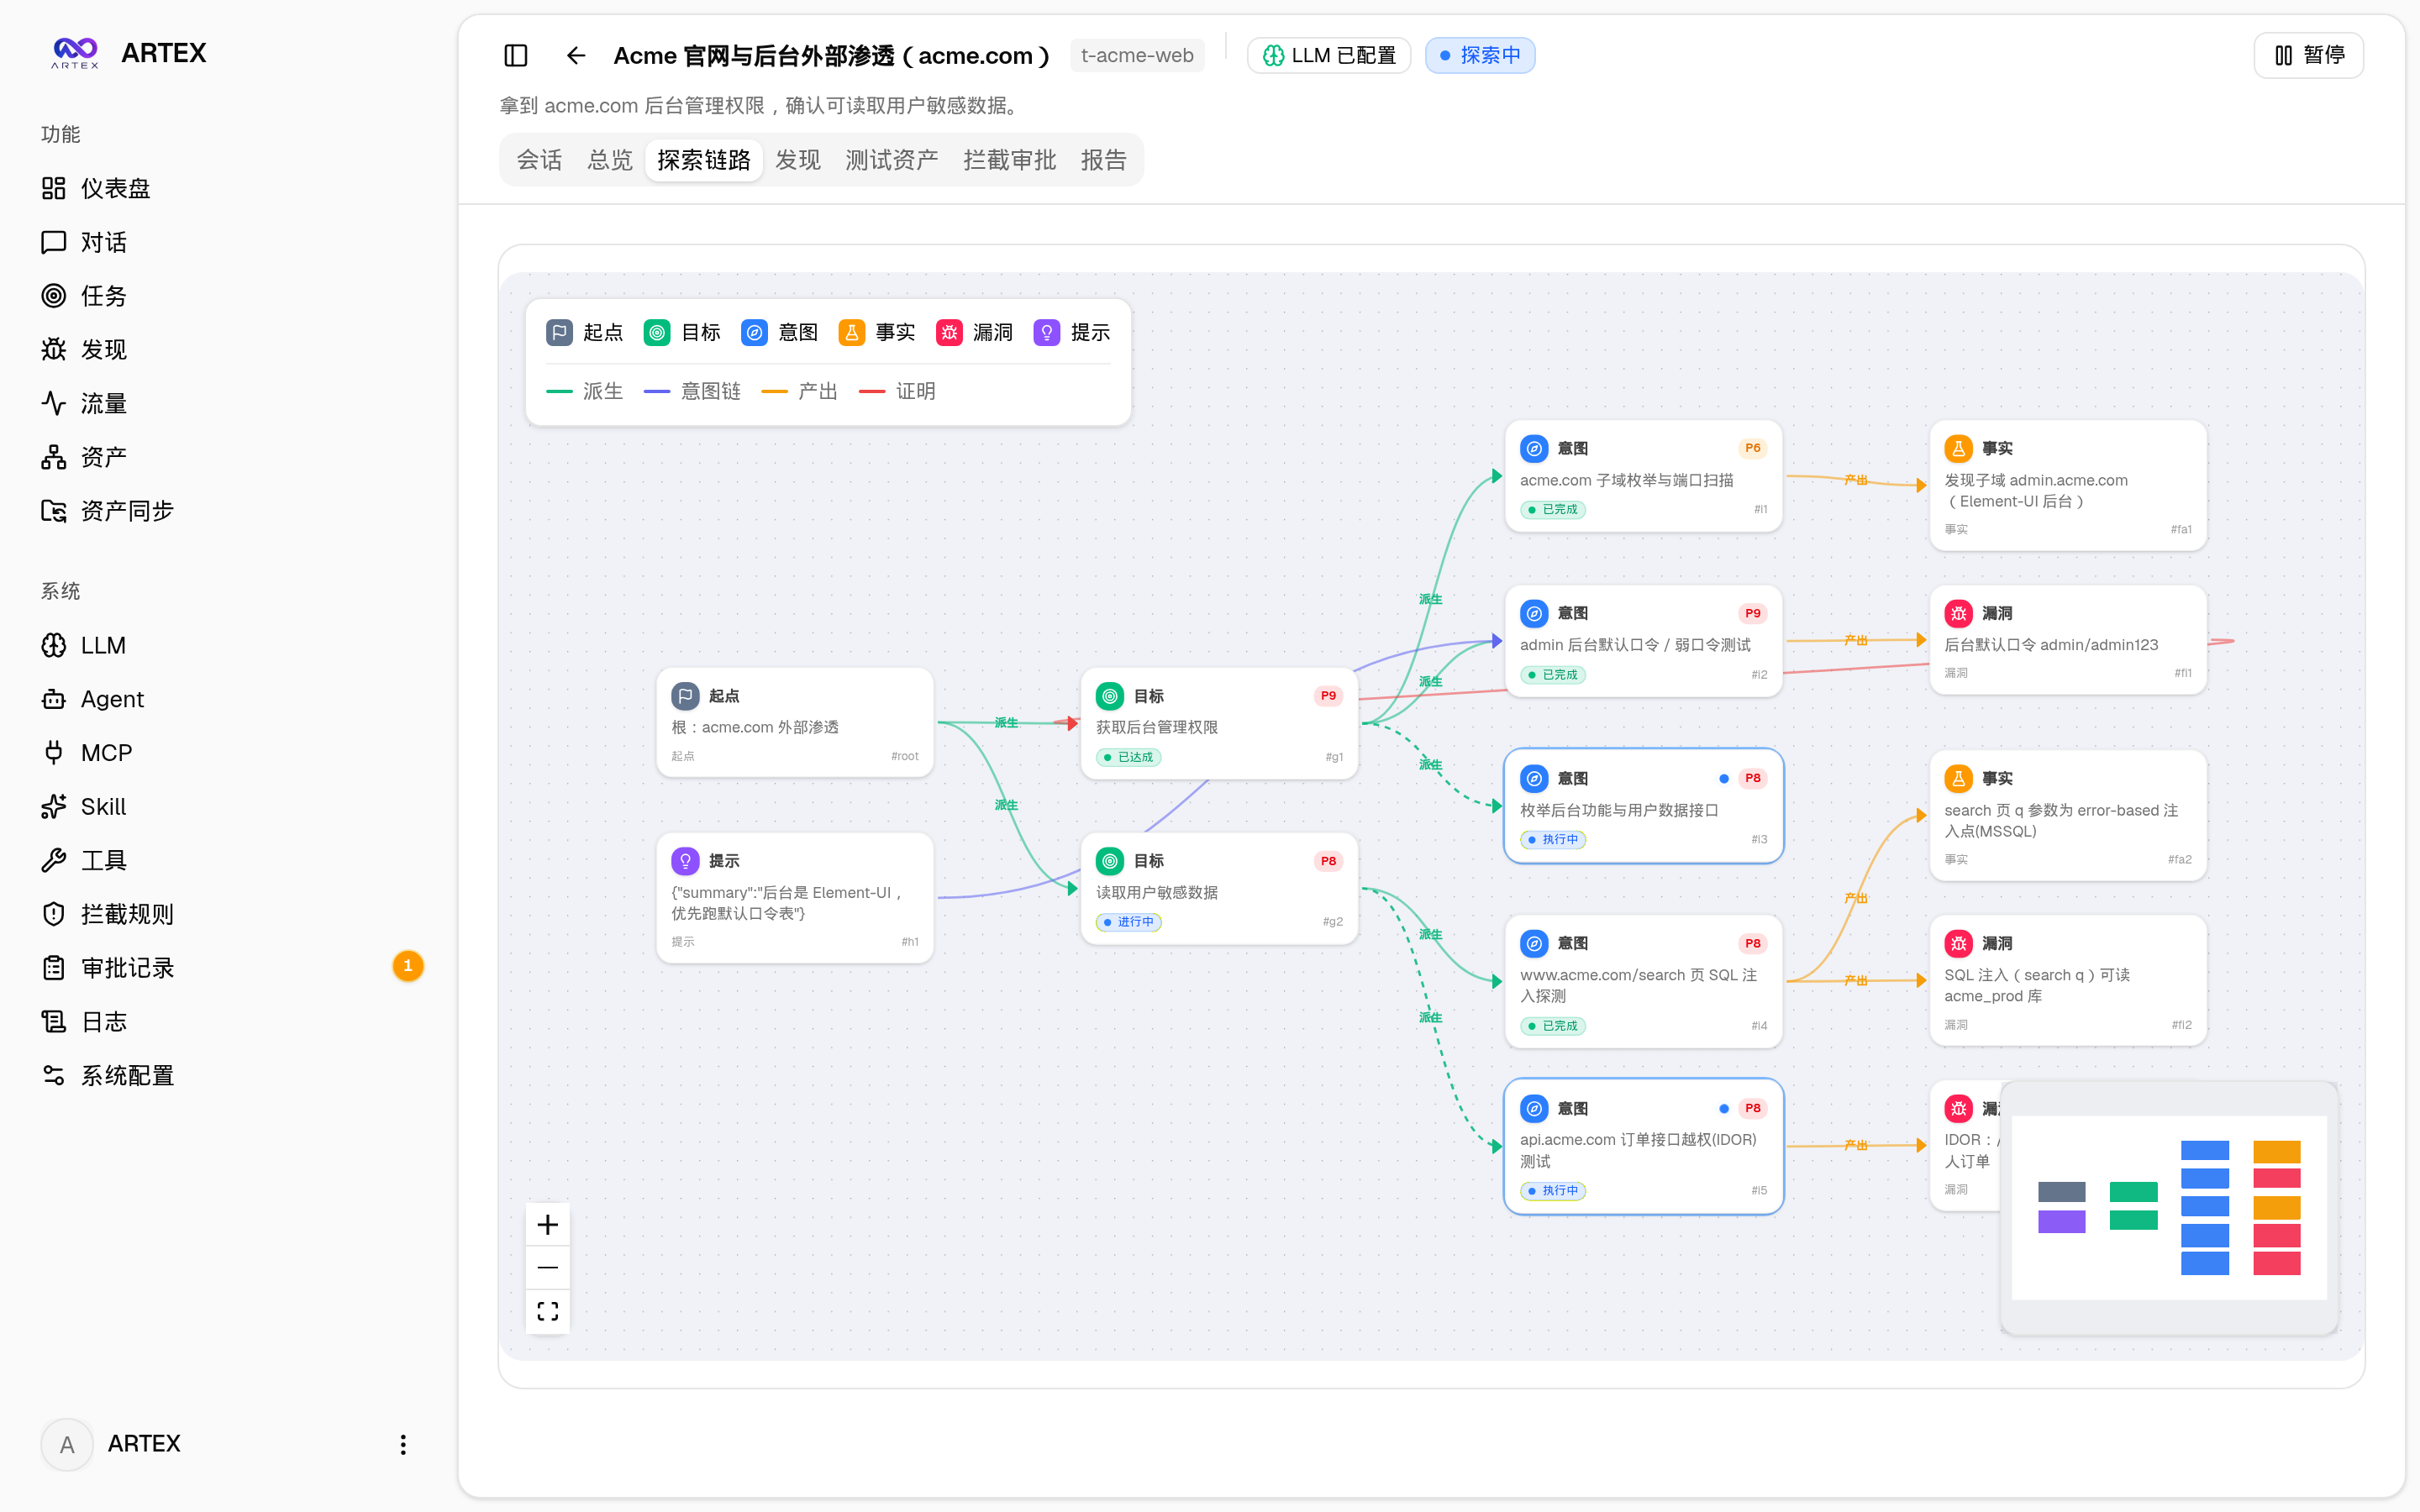
目的から検証が分岐し、観測した事実や発見につながる画面です。線のつながりから、次の調査が何を根拠に選ばれたかを追えます。 原寸で見る ↗
出典:ARTEX / BaaRai公開リポジトリ(上流:Autumn-27)。中国語UIのデモ画面。AGPL-3.0。原画像を変更せず掲載しています。

何を調べ、何が分かり、その発見がどの対象に関係するのか。記録を結び付ける設計は、別の担当AIが調査を引き継ぐ際にも役立ちます。ただし、この構造から、あらゆる弱点を発見できるという性能保証までは導けません。
資産と探索をつなぐ二つのグラフの説明を読む調査ごとに、攻撃主体の評価を読み分ける。
CrowdStrikeは10月7日、韓国の金融機関を狙った活動について、攻撃者側のサーバーからARTEXの設定ファイルやAIの実行履歴などを確認したと公表しました。同社はARTEXを中国で開発されたツールと説明し、観測した中国語の指示などから、攻撃者は中国語話者で金銭目的の可能性があると中程度の確信度で評価しています。
この10月7日の報告では、同社は特定の攻撃組織への帰属を確定していません。一方、次に紹介するMicrosoftの10月21日の報告は、中国国家関連の主体による別の攻撃活動を扱っています。調査対象と根拠が異なるため、同じ事件や攻撃者として一括りにはできません。
CrowdStrikeの調査と帰属評価を読むMicrosoftが報告した、中国国家関連主体による悪用。
Microsoftは10月21日、中国国家関連の攻撃主体と評価するStorm-0940が、ARTEXを使って世界の数百組織を標的にしたと報告しました。一部では、最初の標的選定からクラウドの特権アクセス獲得まで3時間未満だったとしています。
ConnectWiseに関する事例では、顧客がすでにアクセスを許可していた連携アプリの認証情報が悪用されました。従業員本人のログインを必要とせず、アプリに与えられた権限を使って顧客環境へ入り、一部の環境では、その後の調査や認証情報の変更、権限変更の試行も観測されています。AIは、既存の信頼関係を悪用する処理を加速させました。
2,250超という数字はサインインを試みた顧客環境の数で、侵害を確認した件数ではありません。Microsoftも、認証の成功だけでデータへの不正アクセスや持ち出しを意味するわけではないと説明しています。この事例を、そのまま国内の一連の被害に当てはめることもできません。
MicrosoftのStorm-0940・ARTEX調査報告を読む脅威は、既存の弱点を探し続けられること。
JPCERT/CCが報告しているのは、未知の脆弱性だけを狙う攻撃ではありません。公開Webアプリケーションの脆弱性に加え、環境設定ファイルやバックアップの公開など、管理不備を悪用する試行も含まれます。
AIによって探索と判断の間に必要な人手が減れば、攻撃を試す速度や件数を増やせると考えられます。これは私たちの技術的な評価です。企業にとっては、既知の弱点を放置する時間や、管理用のシステムを意図せず公開している状態を減らすことが、より重要になります。
確認されている攻撃手法と点検対象を確認する「15秒」という実演と、実環境の性能を混同しない。
S&Jは、ARTEXを用い、ダミーサイトで脆弱性の診断から架空の個人情報の収集まで約15秒で進んだとする読売新聞の記事を案内しています。短時間で複数の処理がつながることを示す実演です。
ただし、その時間を、あらゆる企業システムが侵害されるまでの時間として扱うことはできません。対象の構成や弱点、モデルや実行環境、事前条件によって結果は変わります。速さへの驚きよりも、自社のどの経路が弱く、何を守る必要があるかを確かめることが対策につながります。
S&Jによる実演の掲載案内を読む公開停止によって、道具そのものが消えるわけではない。
ThreatBookの公式発表によると、ARTEXの公開版は悪用を受けて10月8日にクローズドソース化されました。10月16日には、商用版Artex Proを含む複数のAI診断エージェントを統合するRedAgentsが発表されています。
現在も派生版の資料が公開されており、元の公開停止だけで、この種類の技術が利用されなくなるとは考えられません。商用版の提供元は対象範囲の制御や結果の追跡を掲げていますが、公開版・派生版・商用版の機能や安全性は同一ではありません。名称だけで性能や制御の強さを判断するべきではありません。
ThreatBookによる商用版の公式発表を読む入口を減らし、APIの権限を確かめる。
まず、インターネットから到達できるシステムを把握し、不要な管理画面や機能の公開を止めます。使っている製品・実行基盤の修正を適用し、設定ファイルやバックアップが公開されていないかも点検します。従業員向けやBIツールも対象です。
APIでは、ログイン済みかどうかに加え、その利用者に対象のデータや操作を許してよいかを各エンドポイントで確認します。画面にボタンを表示しないだけでは、サーバー側の権限制御にはなりません。トークンの権限と寿命、機能ごとのレート制限、後から追跡できる監査ログも見直します。
OWASPのAPI・RESTセキュリティ対策を読む連携アプリに渡した権限も、点検する。
Microsoftの事例は、利用者のパスワードに加え、業務のために承認した連携アプリの権限と認証情報も守る必要があることを示しています。どのアプリに何を許可したかを把握し、不要な権限を見直します。
不審なサインイン、その後の操作、認証情報や権限の追加を時系列で確かめ、証拠を保全しながら対応します。画面のログイン履歴だけでなく、アプリによるアクセスまで見える体制が必要です。
Microsoftが示す調査・対応の観点を確認する国やツール名だけでなく、行動のつながりを見る。
日本向けのサービスでアクセス元の地域を制限することは対策の一つですが、それだけで防御を完結させることはできません。JPCERT/CCは、地域・IP制限の回避やアクセスの多重化を目的とした、Torや住宅回線のプロキシ経由のアクセスも報告しています。
私たちは、アクセス元一つだけを見るのではなく、認証の失敗、権限の変更、APIの連続利用、大量のデータ取得などを、同じ利用者や対象の時系列として結び付けることが重要だと考えます。何を検知したら誰が調べ、どの条件で制限や認証情報の無効化を行うのか。ログの収集と初動の判断をつなぐ必要があります。
JPCERT/CCの観測情報と推奨対策を確認するAIによる分析を、実際の防御につなげる。
防御側でも、AIはログの整理、関連事象の抽出、影響範囲の調査、対応案の作成を支援できます。その前提になるのは、どのシステムが何に依存し、誰が管理し、どのデータへつながるかが分かることです。
Stampは、資産・依存関係・脆弱性情報・セキュリティログを結び付ける基盤の構築を支援します。分析だけで終わらせず、優先順位を決め、担当者の承認のもとで修正し、適用後の状態を確かめるところまでを設計します。AIの速さを、根拠のある判断と対応へつなげていきます。
AIセキュリティ基盤の構築・運用支援を見る