BLOG
クレジットカード情報は、なぜまだ漏れるのか。「非保持化」の落とし穴
カード情報を持たないはずなのに、なぜ漏洩するのか。skyticketの過去のログと、ツクツク!!!の入力画面改ざんから、非保持化の意味、保存してはいけない情報、適切な決済と管理の設計を考えます。

「持っていない」と「漏れない」は、同じではない。
クレジットカード情報の流出を知るたびに、「そもそも、お店はカード番号を持ってはいけないのでは」と疑問に思うかもしれません。2026年10月の公表事例には、この疑問を考えるうえで対照的なものがありました。過去の情報がログに残っていたskyticketと、カード情報の入力画面を改ざんされたツクツク!!!です。
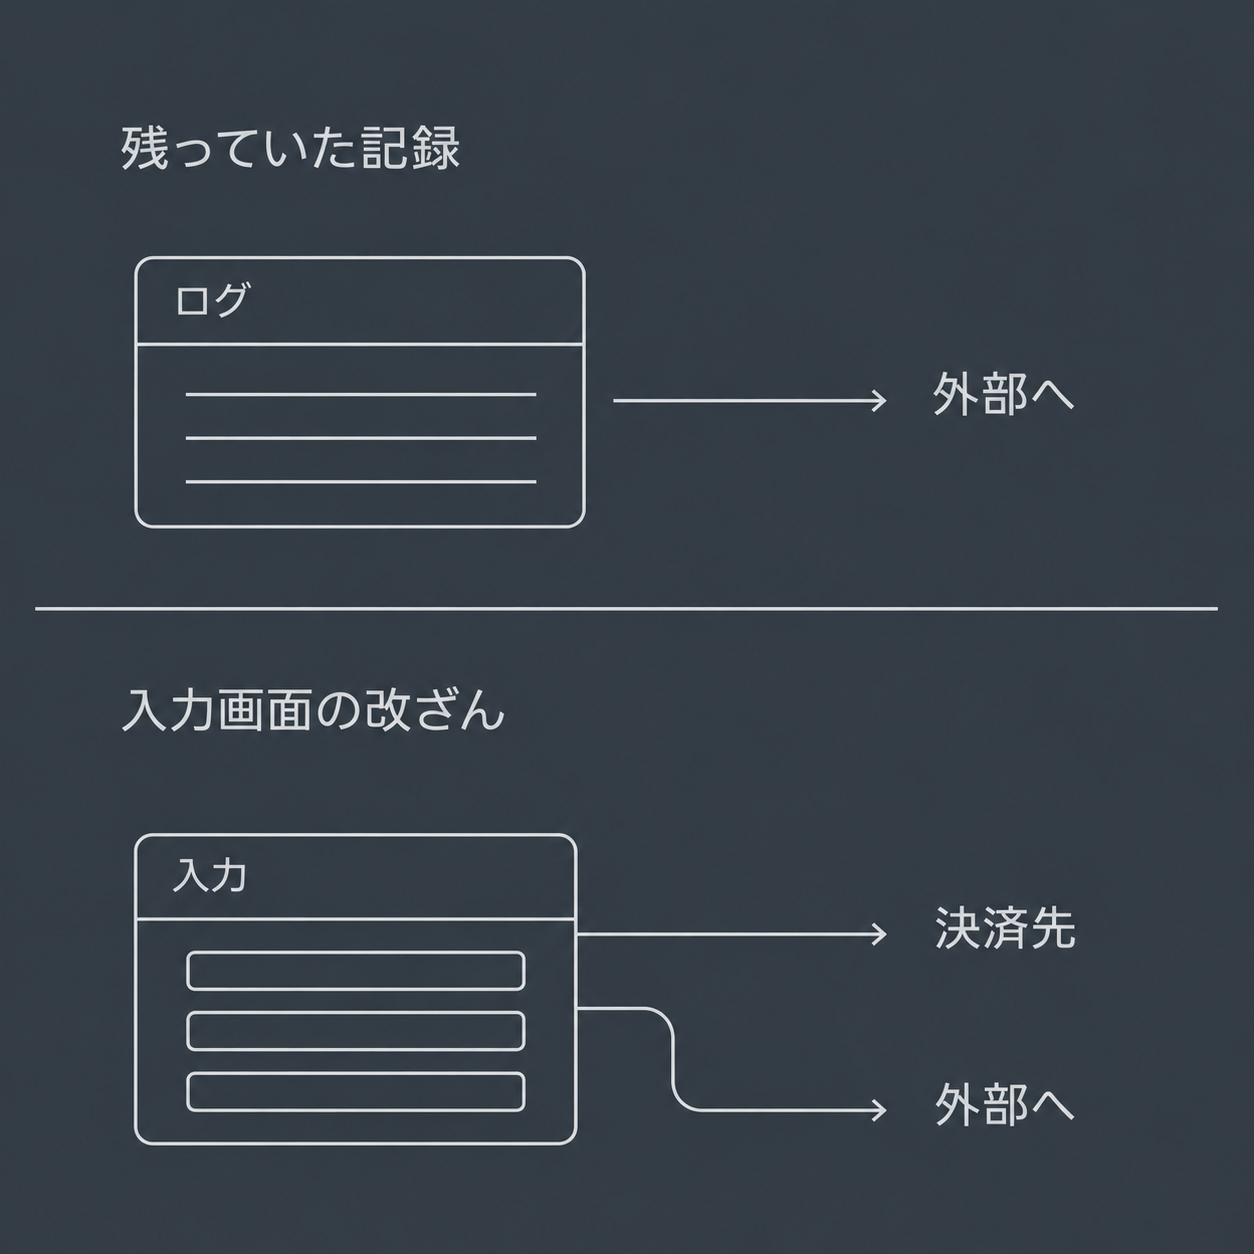
前者では、現在の決済方式を変えても、以前の記録が残っていました。後者では、自社サーバーへカード情報を保存しない仕組みでも、利用者が入力する場面を狙われました。保管場所をなくすことと、入力から決済までを守ることは、それぞれ必要です。
この記事は2026年11月5日時点の企業公表と国内ガイドラインをもとに、主にネット通販などの加盟店を対象に整理します。まず大切なのは、企業によるカード情報の保有が、一律に禁止されているわけではないという点です。
企業は、クレジットカード情報を持ってはいけないのか。
日本の加盟店に求められるのは、カード情報を保持しない「非保持化」、または保持する場合の「PCI DSSへの準拠」です。PCI DSSは、カード情報を守るための国際的なセキュリティ基準です。経済産業省のFAQは、割賦販売法上の適切な管理の取組として、この整理を示しています。
したがって、カード番号を扱う企業を見つけたことだけで、直ちに違法・規約違反とは判断できません。カード発行会社、決済代行会社、商品を販売する加盟店では役割も違います。確認すべきなのは、その企業の役割、保有の必要性、適用される基準と、実際の管理です。
一方、一般的な加盟店が「次回の購入を便利にしたい」という理由だけで、自社のデータベースにカード番号を抱える必要があるとは限りません。専門の決済事業者に預け、決済に必要な参照用の識別子を使う構成を選べます。
経済産業省のFAQ・問10で、適切な管理の考え方を確認する非保持化は、「データベースに保存しない」だけでは足りない。
国内のセキュリティガイドライン6.1版は、非保持化を、自社の機器・ネットワークでカード情報の保存・処理・通過をいずれも行わないことと定義しています。カード番号を一度自社サーバーで受け取り、すぐ決済事業者に転送して消す方式は、この非保持化にはなりません。
接続方法の名前だけでも判断できません。決済代行会社を使っていても、自社の機器をカード番号が通れば、その経路を含めた対応が必要です。逆に、カード入力を決済事業者へ直接送る構成なら、販売システムが番号そのものを受け取らずに決済できます。
なお、国内ガイドラインには、紙の伝票、その紙をスキャンした画像、電話の通話記録について、他の部分で非保持化されていることを前提とした定義上の例外があります。これらも情報保護は必要で、PCI DSSの対象から一律に外れるという意味ではありません。ここからは、ECの電子的な決済経路を中心に説明します。
国内ガイドライン6.1版・31〜35ページを読むskyticket:方式を変えても、昔のログは消えなかった。
アドベンチャーは2026年10月16日の第2報で、skyticketプレミアムの会費支払いに使われたカード情報の流出を公表しました。対象は2017年2月〜2018年6月にカードを登録・利用した最大6,140名。番号、名義、有効期限が対象で、セキュリティコードは含まれないとしています。
同社によると、2018年7月に自社サーバーへカード情報を保管しない方式へ移行し、保管していた情報は削除しました。しかし、過去の会費支払いに関するログが残り、今回の不正アクセスで取得されました。ログ内のカード情報は暗号化されていたものの、暗号化に用いる情報も取得されたため、読み取られるおそれがあると説明しています。
これは、「現在の顧客データベースに番号があるか」だけを調べても、非保持化の実態を確かめられないことを示します。移行の完了条件に、古いログや複製の所在、削除・隔離の確認まで含める必要があります。暗号化も、復号に使う情報と一緒に取得される経路があれば、十分な防壁になりません。
skyticketの第2報と初報の訂正を読む(10月16日)「カード番号の欄」以外にも、番号は残り得る。
同社の10月28日の第3報では、不要になったデータベースのバックアップがクラウド上に残り、その一部を不正に読み取られたことも説明されています。カード関連情報約93.6万件には流出のおそれがあるとし、多くは一部を伏せた番号などでしたが、12件では名義欄に番号が入力され、全桁が記録されていました。
この約93.6万件を、全桁のカード番号が流出した件数と読み替えてはいけません。また、第2報の最大6,140名とも対象が異なります。公表を読むときは、件数だけでなく、どの情報が、どの状態で残り、流出が確認されたのか、可能性なのかを分ける必要があります。
管理する側への示唆は、項目名を信用しすぎないことです。名前欄、問い合わせ本文、エラーの記録に、想定外の情報が入る可能性があります。カード番号欄だけを隠す設定で十分か、保存の直前と保存済みデータの両方から確認する必要があります。
アドベンチャーの第3報を読む(10月28日・PDF)ツクツク!!!:保存する前に、入力画面から盗まれた。
TSUKU TSUKUは2026年10月26日、2025年5月10日〜9月9日にカードの新規登録処理を行った19,115件について、カード情報が漏洩した可能性が極めて高いと公表しました。入力された番号、名義、有効期限、セキュリティコードが対象です。公表は2026年ですが、対象となる入力の期間は2025年です。
公式FAQでは、通常はカード情報を自社サーバーへ保存せず、サーバーを経由させずに決済代行会社へ直接送る仕組みだったと説明しています。それでも、脆弱性を悪用して入力ページに不正なプログラムが埋め込まれ、入力情報を外部へ転送した痕跡が確認されたとしています。
このように、正規サイトの入力画面で情報を盗む攻撃は、Webスキミングなどと呼ばれます。保存データの持ち出しとは別の経路です。今回、セキュリティコードが漏洩懸念の対象に含まれることも、それを企業が決済後に保存していた証拠にはなりません。入力中に盗まれる場合があるからです。
ツクツク!!!の公表と、保存方式に関する公式FAQを読む残してよい情報と、残してはいけない情報を分ける。
カード番号と、カード裏面などの3〜4桁のセキュリティコードは、同じ保存ルールではありません。加盟店では、セキュリティコードを決済承認後に保存できません。暗号化しても、顧客の同意を得ても、継続課金のためでも認められません。
CARD DATA / HANDLING
番号・認証情報・決済用の識別子を分ける。
- カード番号 / PAN
保有するなら、基準に沿って管理
加盟店での保有は一律禁止ではありません。必要性を確かめ、PCI DSSへの準拠を含む対応が必要です。
画面に下4桁だけを表示していても、裏側に全桁が保存されていれば、番号を保有しています。
- セキュリティコード / CVV・CVCなど
加盟店は、決済承認後に保存しない
カードの表裏にある3〜4桁のコード。暗号化や顧客の同意でも、承認後の保存は認められません。
磁気ストライプの全トラック情報や暗証番号・PINブロックも、承認後の保存が禁止される機密認証データです。
- 下4桁などの表示用情報
カードの識別に必要な範囲へ
全桁の番号とは区別します。表示のマスキングと、保存時に全桁を残さないことは別です。
名義や有効期限も、他のデータとの組み合わせや用途に応じて保護します。
- 決済事業者の参照ID・トークン
番号を受け取らず、決済を依頼
顧客や支払方法を指す識別子。自社で番号に戻せる仕組みを持つ場合、対応範囲は別途確認が必要です。
識別子を使って課金できる権限やAPIの認証情報も守ります。
「カードを登録する」という画面も、自社に番号を保存している証拠ではありません。決済事業者が保管し、加盟店はそのカードを指す識別子と表示用の下4桁などだけを持つ仕組みもあります。画面上の便利さと、裏側の保管場所を分けて考える必要があります。
PCI SSC:継続課金でもセキュリティコードを保存できない理由決済は預け、販売に必要な情報だけを持つ。
自社でカード番号を扱う業務上の必要がない加盟店なら、PCI DSSに準拠した決済代行会社の入力画面へ移動する方式や、同社が提供する埋め込み入力欄を、指定された方法で使う構成が出発点になります。大切なのは、カード番号が利用者のブラウザーから決済事業者へ直接送られることです。
PAYMENT / DATA FLOW
カード番号を、お店のサーバーへ通さない。
- 01 / カード情報の経路
利用者 → 決済事業者
利用者のブラウザーから、決済事業者が提供する画面・入力欄へ入力。
番号・有効期限・セキュリティコードを、決済事業者へ直接送信します。
- 02 / お店が扱う情報
決済事業者 ↔ お店
決済用の識別子・決済結果で、注文や支払いを管理。
再課金には、仕様に応じた支払方法IDなどを使います。番号を復元する必要はありません。
決済事業者に任せれば、お店側の対策は終わる?
入力ページや移動先を改ざんされれば、別の入力欄へ誘導される可能性があります。決済画面の保守、管理権限、外部プログラム、委託先との分担を継続して確認します。APIの認証情報と、決済結果が正しいことの確認も必要です。
トークンから番号を取り出せる仕組みまで自社で持てば、その部分の対応は残ります。PCI SSCのトークン化・適用範囲に関する補足資料を読む ↗
お店は、注文番号、決済結果、金額、決済事業者の決済IDなどで注文を管理します。次回の課金にも、決済事業者の仕様に応じた顧客IDや支払方法IDを使えます。これらは番号そのものの代わりとなる参照用の情報で、セキュリティコードの保存は不要です。
ただし、「トークン」と名付ければ何でも安全になるわけではありません。自社で番号へ戻せる仕組みや、番号を扱う処理を自社に持てば、その部分のPCI DSS対応は残ります。また、課金できるAPIの認証情報や操作権限も厳重に管理する必要があります。
Stripeの公式ガイドで、事業者側に番号を通さない構成例を確認する保有が必要な場合も、暗号化だけでは管理にならない。
従来のシステムや業務との関係でカード番号を扱う企業は、まず保有が本当に必要かを確認します。必要がある場合も、理由と保存期限を定め、不要になったデータを削除し、取得・利用できる人やシステムを必要な範囲に絞ることが基本です。
番号の保護と、復号に使う鍵の管理も分けて設計します。同じ権限で両方を取り出せる状態では、侵入された際にまとめて取得される危険があります。PCI SSCも、暗号化だけでカード情報がPCI DSSの対象外になるわけではないと明記しています。
アクセス権、本人確認、ネットワーク、更新、監視、事故対応なども含め、自社の経路に適用される要件を確認します。暗号化の設定を一つ入れることや、一度の診断で、継続的な準拠や安全性を保証できるわけではありません。具体的な適用範囲や確認方法は、契約先のカード会社・決済事業者と、必要に応じて評価機関に確かめます。
PCI SSC:暗号化していても残るPCI DSSの対応範囲非保持化の後も、決済画面を守る責任は残る。
入力ページを変更できる管理アカウントやプログラムは、カード情報への接点になり得ます。CMSや拡張機能の更新、管理者の多要素認証、変更権限の制限、決済画面で動くスクリプトの把握と改ざん検知が重要です。広告タグやアクセス解析も、決済ページに本当に必要かを見直します。
PCI SSCのFAQ 1588は、決済事業者の入力フォームを埋め込むEC加盟店について、簡略化した自己評価票SAQ Aを使うための、スクリプト攻撃に関する条件を説明しています。自社または第三者による保護策、あるいは指定どおり導入した決済事業者の仕組みに関する確認が必要です。この特定の条件は、決済事業者のサイトへ移動する方式には適用されません。方式ごとの確認が必要ということで、移動方式なら改ざん対策が不要という意味ではありません。
3Dセキュアは決済時の本人認証を強化する仕組みです。それだけで入力画面の不正プログラムが消えたり、古いログが削除されたりするわけではありません。本人認証、非保持化、サイトの保護は、組み合わせて考える必要があります。
PCI SSC:埋め込み決済とSAQ Aのスクリプト対策条件を読む経営者が確認したいのは、認証マークより実際の経路。
「決済会社に任せています」「暗号化しています」という説明だけでは、どこまで守れているかはわかりません。まず、入力から決済、問い合わせ、ログ、バックアップまでを一枚に描き、番号を受け取る場所と担当者を確認します。ここで挙げる確認先は一般的な見直しの観点であり、すべてが上記の事案で流出元だったという意味ではありません。
- 入力経路:番号が自社のサーバー、ネットワーク、監視・エラー収集へ送られないか。
- 記録の範囲:操作の録画、問い合わせ、添付ファイル、古いログやバックアップに番号が残っていないか。
- 保存の期限:必要性、削除時期、確認する担当者が決まっているか。復元した複製にも同じ管理が及ぶか。
- 委託先との分担:決済画面、外部スクリプト、事故時の連絡・停止を誰が管理するか。
- 実際の検証:本物のカード情報を使わず、決済事業者のテスト環境で通信先と保存結果を確認できるか。
この確認は導入時だけで終わりません。画面の改修、解析ツールの追加、決済事業者の変更、バックアップ復元によって、以前はなかった保存経路が生まれることがあります。非保持化を、導入した製品の名前ではなく、継続して確かめるデータの流れとして扱うことが重要です。
日本クレジット協会:非保持の加盟店にも必要な点検と対策利用者は、漏洩の対象とカード会社の案内を確認する。
利用したサービスから漏洩のお知らせが来たら、対象の利用期間と情報の種類を確認します。個人情報の漏洩通知が、そのままカード番号の漏洩通知を意味するとは限りません。逆に、古い登録情報でも、カード更新時に番号が変わっていなければ影響が残ることがあります。
カードの利用明細を確認し、少額でも身に覚えのない利用があれば、カード裏面や公式アプリから発行会社へ連絡してください。再発行の要否も、発行会社の案内に従います。お知らせに便乗してカード番号やセキュリティコードを求める連絡には応じず、公式窓口から確かめます。
楽天カードによるツクツク!!!利用者への案内を確認する「持たない」を、過去の記録と入力画面まで広げる。
非保持化は、漏洩時に盗まれるカード情報を自社に抱えないための重要な設計です。しかし、今のデータベースに番号がないことだけで、その実現を証明することはできません。過去の記録が残っていないか、意図しない項目へ入り込まないか、利用者の入力経路を改ざんされないかまで確かめる必要があります。
カード情報を保持する必要がある企業には、PCI DSSに沿った管理と継続的な検証が求められます。必要がない企業には、番号を自社へ通さず、販売に必要な情報だけを扱う構成が有力です。「保存しないつもり」から、「どこを通り、何が残るかを説明できる」状態へ進めることが、実際の漏洩リスクを減らす出発点になります。