BLOG
管理者の権限が奪われても、情報流出は防げるか
情報流出を防ぐクラウドのセキュリティは、管理者の権限を奪われた場合まで考える必要があります。最近の攻撃事例と、AppleのAI向けクラウド基盤「Private Cloud Compute(PCC)」から、権限を分ける仕組みと運用の代償、適用範囲を読み解きます。

攻撃者は、正規の管理機能も使う。
Microsoftが2026年9月25日に公表した調査には、クラウドの自動処理に使うアカウントを奪い、保存領域を削除し、別の保存領域のアクセス鍵を取得した攻撃が記されています。対象は、人が画面からログインするためのアカウントだけではありませんでした。
この活動が観測されたのは同年6月です。Microsoftは、アクセス鍵の取得が今後のデータ持ち出しに使われ得るとしていますが、この調査でデータ流出を確認したという意味ではありません。最初にアカウントが奪われた経路も確定していません。
注目したいのは、攻撃者が、奪った権限で呼び出せる管理機能を使っていた点です。認証情報を守り、権限を必要最小限にする対策は欠かせません。そのうえで、管理の権限を奪われた場合に、何まで操作でき、どのデータまで読めるのかが問われます。
Microsoftによる権限悪用の調査を読む(2026年9月)通信を暗号化しても、計算する場所ではデータを読む。
通信や保存データの暗号化は、盗み見への重要な対策です。ただし、サーバーで内容を使って計算するなら、その処理の内部では復号したデータを扱う場面があります。通信を守ることと、処理中のデータへ誰が触れられるかは、別の問題です。
障害調査のため、管理者がサーバーへ接続し、プロセスやメモリの状態を確認できる構成を考えてみます。その権限は復旧に役立つ一方、処理中のデータへ届く経路にもなり得ます。管理者本人だけでなく、その権限を奪った攻撃者にも同じことが言えます。
ここで考えたいのは、サーバーを起動・停止・交換する権限に、利用者のデータを自由に読む権限まで含める必要があるのか、という問いです。二つを分けられれば、運営者の強い権限に依存していた保護の一部を、実行環境の仕組みで支えられます。
この問いに対する設計例が、Appleの「Private Cloud Compute(PCC)」です。AppleのAI機能「Apple Intelligence」が、一部の処理をクラウドで実行するための基盤です。
Appleが説明する従来のクラウドの信頼境界を読むPCCでは、運営者の操作にも制限を設ける。
Apple Intelligenceは、端末内でできる処理は端末で行い、より大きなAIモデルが必要な処理をPCCへ渡します。クラウドへ送った個人データを扱うため、誰がその実行環境へアクセスできるかが重要になります。
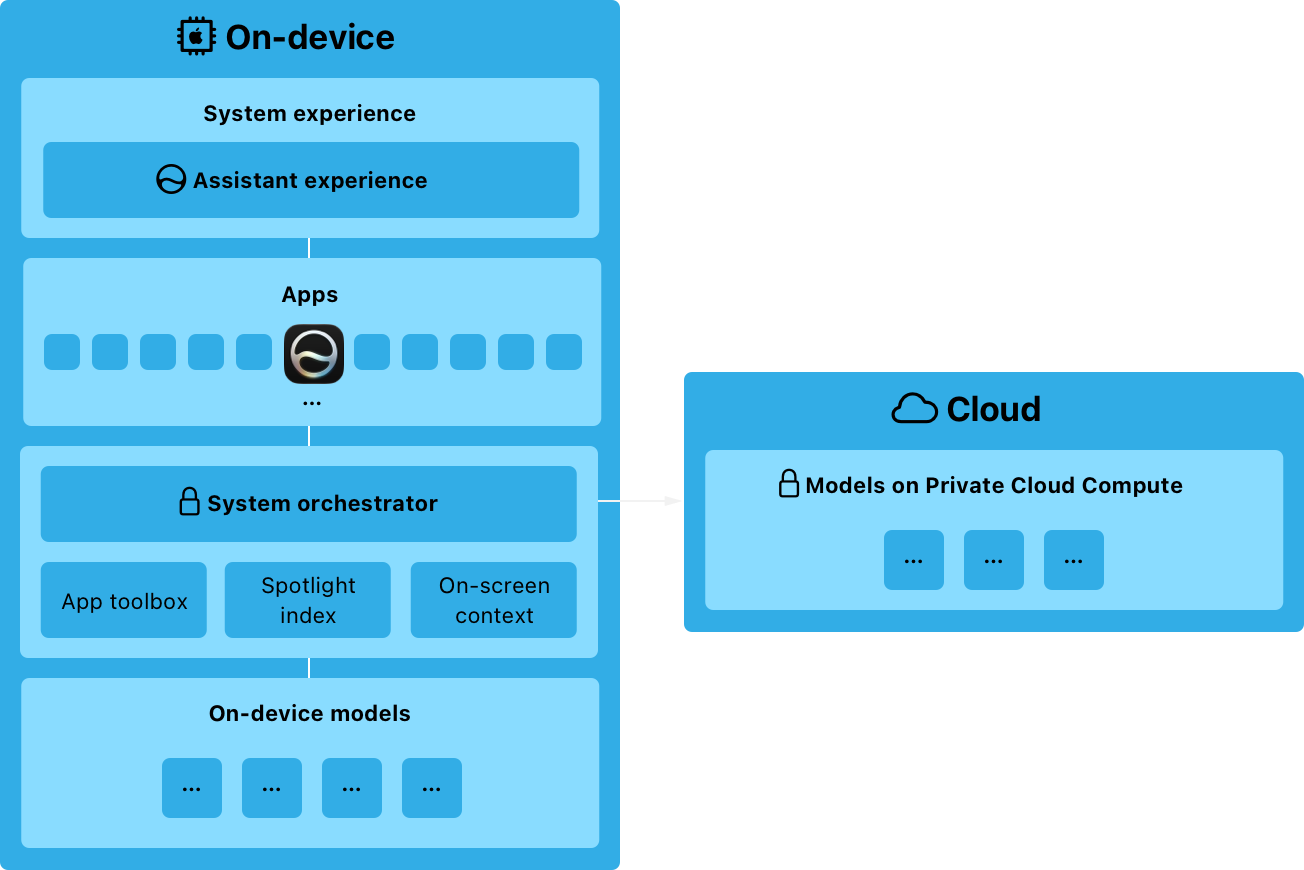
左が端末内、右がPCCのモデルです。端末側で処理先を振り分ける構成を示しており、すべてのアプリのデータがそのままクラウドへ送られるという図ではありません。 原寸で見る ↗
出典:Apple Private Cloud Compute Security Guide(2026年10月27日参照)。© Apple Inc.。Appleが提供するダーク表示用の原画像を変更せず引用しています。
PCCは、運用担当者でも利用者のデータへ自由にアクセスできないことを設計要件にしています。本番の計算環境には、一般的な遠隔ログインや対話型デバッグの入り口を設けず、実行中に任意の調査ツールを追加することも認めません。
「担当者が見ないと約束する」だけでなく、通常の運用権限では見られないようにする。そのためには、実際にどんなソフトウェアが動き、データを受け取った後に何を変更できるのかまで、制限をつなげる必要があります。
PCCのセキュリティ・プライバシー要件を読む確認した実行環境にだけ、データを読ませる。
ソフトウェアの中身を公開しても、本番で別の版を動かせるなら、外から調べた結果は自分の依頼先を説明できません。PCCは、実行環境の証明と、依頼を読むための鍵を結び付けます。
01 / FROM RELEASE TO EXECUTION
公開された基準と、実行環境の証明をつなぐ。
外部から調べる対象
端末が照合する基準と、研究者の調査対象。
ソフトの公開範囲や時期には条件がある。
実際に依頼を受ける環境
ハードウェアに結び付いた鍵で証明。
バージョン番号の自己申告とは異なる。
確認した環境の鍵にだけ、依頼を読める形で暗号化する。
離れた実行環境について証拠を受け取り、検証する仕組みをリモートアテステーションと呼びます。保護された起動経路やハードウェアに結び付いた鍵が証明を支えるため、サーバーが自由にバージョン番号を名乗ることとは異なります。
- 起動時にソフトウェアや重要な設定を測定し、内容に対応するデジタルの指紋を作る。
- 端末が署名などの証明を検証し、測定値が公開ログに記録された有効なリリースに対応するかを確かめる。
- 依頼の受信鍵も証明に含め、確認できた環境にだけ、依頼を復号するための鍵を包んで渡す。
検証するのは端末側の仕組みで、利用者が毎回コードを読むわけではありません。確認と送信を結び付けることで、証明を表示するだけで終わらず、条件に合わない相手へ依頼を読ませない判断になります。
実行環境の証明と暗号鍵を結び付ける方法を読む公開ログは、運営者の説明を外から確かめるためにある。
Appleの図では、上に公開されたリリースの履歴、左に研究環境と利用者の端末、右にPCCサーバーが描かれています。研究者が調べる対象と、端末が実行環境の証明を照合する基準が、同じ履歴につながっています。
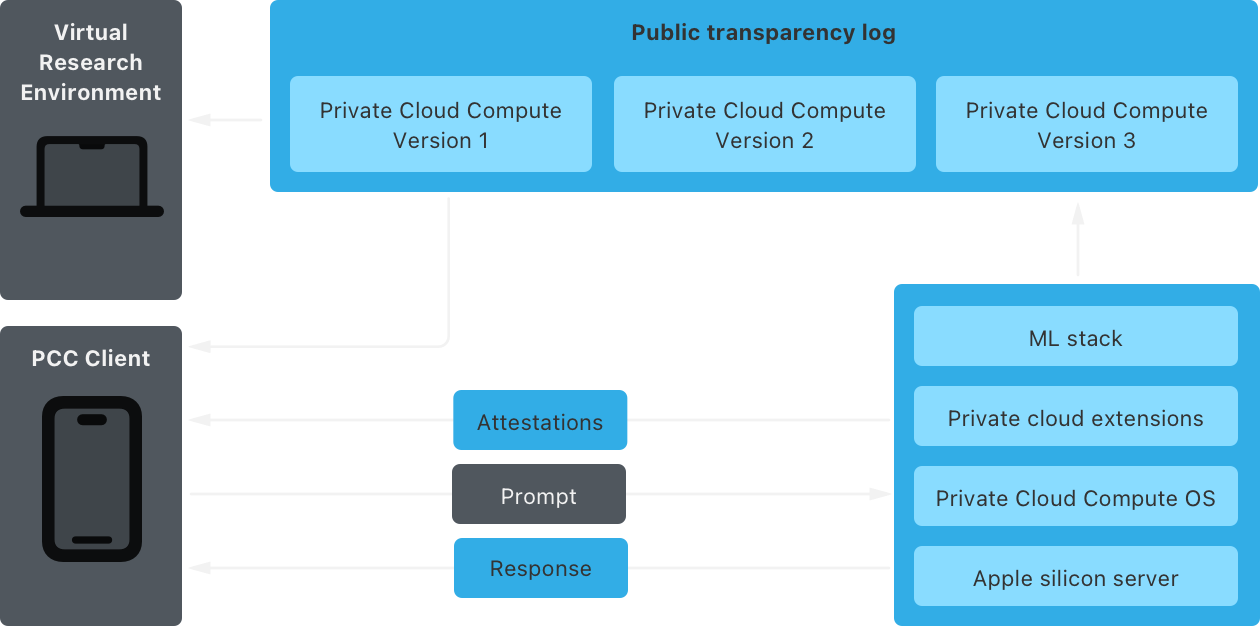
上が公開ログ、左が研究環境と利用者の端末、右がAppleシリコンの構成です。Attestationsは実行環境の証明、Promptは依頼、Responseは応答を表します。複数のVersionは履歴の例で、第三者による事前監査の完了や、Google Cloud版の全構成を示す図ではありません。 原寸で見る ↗
出典:Apple Private Cloud Compute Security Guide(2026年10月27日参照)。© Apple Inc.。Appleが提供するダーク表示用の原画像を変更せず引用しています。
このログは、後から記録を削除したり書き換えたりすると検知できる構造です。運営者が特定の利用者にだけ別の履歴を見せることも、確認の対象にしています。ただし、ログへの登録は、独立した第三者による安全性の監査が終わったという意味ではありません。
公開の範囲にも条件があります。ソースコードの公開は中核コンポーネントの一部で、モデルなど非公開の資産もあり、実行ソフトの公開時期には猶予や第三者製部品の制約があります。測定値が一致しても、ソフト自体のバグや危険な出力までなくなるわけではありません。「何が動くか」の確認と、「何をするソフトか」の調査は両方必要です。
公開ログとソフトウェアの検証範囲を読むその保護と引き換えに、障害対応が変わる。
本番の中身を自由に見られない制約は、障害時にも続きます。Appleは、問題のあるPCCノードへログインしてその場で調べる代わりに、再起動や交換を行い、許可された診断情報から原因を調べると説明しています。
02 / OPERATING WITH LIMITED ACCESS
障害時にも、管理者が触れられる範囲を変える。
本番を直接調べる運用の例
その場で調べられる範囲が広いほど、
データへ触れられる経路も広がり得る。
PCCの本番ノード
汎用的な遠隔シェルは設けない。
原因の調査は、限定された記録を使う。
どのログや指標を出せるかを、障害が起きる前に決める。
そのため、出してよいログや指標をリリース前に決めて審査します。クラッシュ時の記録は機密情報が入り得る箇所を削り、量も制限します。診断情報からデータが漏れるリスクは、それでも完全にはなくなりません。
つまり、管理者の権限を狭めるには、「読めなくした後、どう故障を見つけて復旧するか」も必要です。後からログを増やしたり、任意のツールを入れたりする運用に頼っているシステムなら、その手順から変えることになります。守る情報の価値と、その運用を維持する負担を合わせて判断する必要があります。
特権アクセスを使わないPCCの運用と限界を読む既存業務へ広げるなら、鍵と保存の設計から考える。
この考え方はAI専用ではありません。AWSの鍵管理サービスKMSには、Nitro Enclavesという隔離環境の署名付き証明を確認し、実行ソフトなどの測定値が条件に合う場合に、復号などを許可する機能があります。PCC全体と同じ保護ではありませんが、特定の実行環境へ鍵の利用を限定する実装例です。
たとえば給与計算を外部へ委託する場合を考えます。これは応用を説明する仮想例です。給与データは暗号化して保管し、承認した計算プログラムが動く環境でだけ復号し、必要な計算結果を返します。管理作業を担当する人に、給与の元データを自由に読ませずに計算を任せる構成です。
ただし、運営者が許可条件も自由に書き換えられるなら、その運営者への信頼は残ります。サーバーを管理する担当者と、データを読ませる条件を承認する担当者の役割だけでなく、その分離を実際の権限で維持する必要があります。
- 許可条件:誰が新しいソフトや設定を承認し、古い版を使えなくするか。
- 鍵の利用:別の管理権限から復号できる経路が残っていないか。
- データの寿命と出力:いつまで保存し、誰にどの結果を返すか。
保存の有無より、もう一度読める条件を決める。
すべての保存をなくす必要もありません。PCC自身も、複数のやり取りの間で暗号化した計算途中の情報を再利用し、次の依頼で端末が鍵を渡すまで復号できない設計を採っています。業務へ応用するときも、保存の有無に加え、誰がいつ再び読めるのかを決めることが重要です。
既存システムの保存場所、ログ、バックアップをそのまま残せば、計算環境だけを隔離しても別の場所からデータを読める可能性があります。PCCと同様の保護を求める範囲では、処理だけでなく、データが通る先と鍵の利用条件まで見直す必要があります。
PCCのデータ寿命と暗号化した状態の再利用を読む保護したい相手によって、必要な仕組みは違う。
必要な仕組みは、誰から何を守るかによって変わります。次の図は、構成ごとに何を確かめ、どこを保護するのかを整理したものです。
03 / CHOOSING A PROTECTION SCOPE
守る対象から、必要な仕組みを選ぶ。
Level 1 — 通常のサーバー
低機密公開Webページ、静的ファイル配信、公開データ処理など。
Level 2 — 検証済みサーバー
重要処理署名済みイメージ、Secure Boot(起動時の検証)、実行環境のAttestation(実行環境の証明)を使用。
Level 3 — Confidential Computing
機密データTEE(保護された実行環境)で隔離し、Attestationと許可条件を満たした環境にだけ、復号鍵(秘密鍵など)を提供。
Level 4 — PCC型アーキテクチャ
強い保護要件TEEなどによる隔離に加え、ソフトウェアの透明性、特権アクセスの排除、データの寿命制御、標的型攻撃対策(狙った利用者の処理先を選ばせにくくする)を導入。
- 利用者のアカウントを奪う攻撃:本人確認、権限の制限、セッションの失効などが必要。
- 基盤の管理権限からの盗み見:隔離された処理環境と、復号鍵を渡す条件が検討の対象。
- サービスの停止やデータの削除:削除保護、バックアップ、復旧手順などが別に必要。
冒頭の事件も、PCCを導入すれば防げたとは言えません。利用者の権限で情報を取り出せる機能があれば、その権限を奪った相手も利用できる可能性があります。処理中のデータを管理者から隠すことは、サービスの停止や資源の削除を防ぐこととも別です。
公開データを配る処理と、外部の運営者にも読ませたくない給与や医療情報の処理では、引き受けるべき制約が異なります。公開サイトでも改ざんや停止への対策は必要です。機密データを扱う部分から適用範囲を絞り、その制約の中で監視・更新・復旧を続けられるかを確かめることが、導入の判断につながります。
PCCが想定する攻撃と残る限界を読むまとめ
PCCから得られる示唆は、管理する権限とデータを読む権限を分けることです。適用範囲は、誰から何を守るのかと、制約の中で運用を続けられるかで判断します。