BLOG
ドコモの情報流出、なぜ委託先への攻撃で個人情報が漏れるのか
ドコモ光のplala(Sコース)で44万件超の会員情報が流出しました。サービスの事業譲渡とデータの委託先、解約後の保管、流出後の連絡をどう判断するかを、公式発表から考えます。

最初に、自分のサービスが対象かを確かめる。
2026年10月27日、NTTドコモは、ドコモ光のプロバイダー「plala(Sコース)」の会員情報44万3,495件が流出したと発表しました。攻撃を受けたのは、ドコモが業務を委託するソニーネットワークコミュニケーションズのSo-net会員データベースです。なぜ、ドコモのサービスを使う人の情報が別の会社のデータベースから流出したのでしょうか。
公表された対象と情報の種類は、次のとおりです。ドコモの携帯電話やドコモ光の利用者すべてが対象という発表ではありません。
- 対象:plala(Sコース)の現会員42万2,365件と、2026年3月以降に退会した元会員2万1,130件。
- 流出した項目:氏名、電話番号、生年月日、性別、会員ページに入るためのユーザーID、回線の接続に使うID。so-net.ne.jpドメインのメールアドレスや、登録済みの連絡先メールアドレスも含まれます。
- 他のぷららサービス:「plala(ドコモ光)」「ぷらら光メイト with フレッツ」などは、今回のplala(Sコース)の流出対象に含まれません。
ドコモの発表では、plala(Sコース)のパスワードやクレジットカード・金融機関口座などの決済関連情報は含まれていません。一方、同じ事件でSo-netの一部メールサービスのメール用パスワードが流出したことも公表されています。「パスワード流出なし」は、plala(Sコース)についての説明です。
So-netの発表によると、不正アクセスが起きたのは10月19日、確認とサーバー停止は23日、流出項目と件数の把握は24日です。ドコモは26日に報告を受け、27日に公表しました。侵入原因は調査中で、どの脆弱性や操作が入口だったかは、28日時点のこれらの資料からは特定できません。
ドコモが公表した対象と流出項目を読むサービスの名前と、情報の保管先は一致しない。
ドコモ光では、回線と組み合わせてインターネット接続の事業者であるプロバイダーを利用します。plala(Sコース)はその一つです。今回のドコモの発表は、ソニーネットワークコミュニケーションズへの委託と、同社の会員データベースにplala(Sコース)の情報があったことを明示しています。
01 / SERVICE AND DATA
使っているサービスと、情報の保管先。
利用者が使うサービス
ドコモ光↓プロバイダー
plala(Sコース)
今回の対象:44万3,495件
現会員と、2026年3月以降の元会員
不正アクセスを受けた保管先
コミュニケーションズ↓So-net
会員データベース
ドコモが同社への委託を公表。
このDBにplala(Sコース)の情報もあった。
このサービスには経緯があります。So-netの案内では、旧「So-net for ドコモ光」の事業は、2019年7月1日付でNTTぷららへ譲渡されています。現在のサービス名だけでは、過去の事業者や業務基盤とのつながりまでは分かりません。
事業を引き継ぐことと、すべてのデータを別のシステムへ移すことは、別々の作業です。今回、委託がどのような判断で続けられていたかや、内部の構成までは公表されていません。それでも、契約書や請求書で見える会社の外に、実際に守る必要のあるデータが存在していたことは確認できます。
委託そのものが危険という話ではありません。情報を預けた後も、どこに保管され、誰が扱える状態にあるのかを追う必要がある、ということです。攻撃者は、利用者が普段どの会社の名前を見ているかとは関係なく、情報へ届く場所を狙えます。
So-netが案内した2019年の事業譲渡を読む解約した日と、情報が消える日は違う。
今回のplala(Sコース)の対象には、元会員2万1,130件も含まれます。サービスを使い終えていても、会員情報が残る間は、その保管先で起きる事故の影響を受けることがあります。So-netも公式FAQで、同社の元会員について、退会後に情報を保管する理由を説明しています。
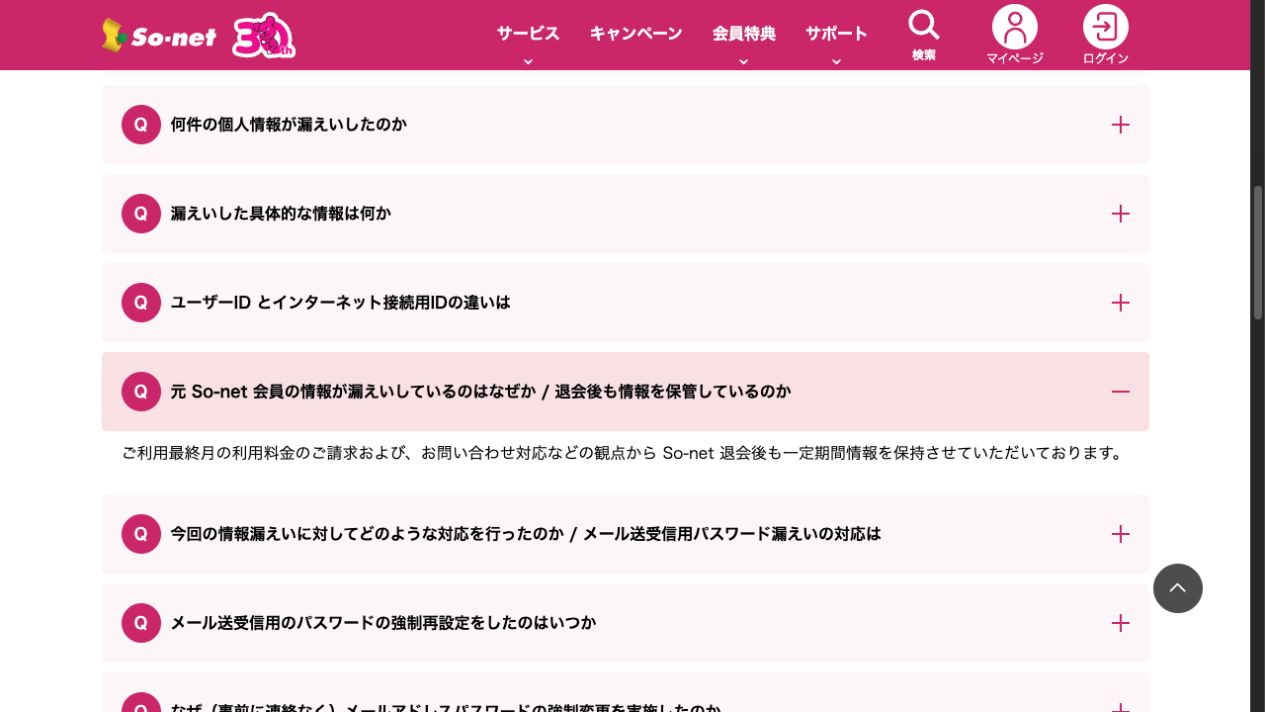
最終月の請求や問い合わせ対応のため、So-net退会後も一定期間保管すると説明しています。 原寸で読む ↗
出典:So-net公式「不正アクセスに関するご質問と回答」(2026年10月28日確認)。© Sony Network Communications Inc.
契約が終わっても、まだ必要な処理が残ることはあります。ただし、これはSo-net元会員についての回答で、plala(Sコース)の個々の情報を何のために、いつまで保存していたかを説明したものではありません。
ここから分かるのは、サービスの利用期間と、データを守る期間を同じものとして扱えないということです。利用者は解約済みのサービスも対象期間に含まれるかを確認する必要があります。企業側も、退会や事業譲渡の後に残るデータまで、保管目的と終了時点を追う必要があります。
So-netの公式FAQで保管理由と対象を確認するパスワードがなくても、本物らしい連絡は作れる。
氏名、電話番号、メールアドレス、利用していたサービスが結び付くと、相手は自分宛ての連絡を作れます。名前や契約に関係する情報を知っているために、正規の窓口からの連絡に見えることがあります。そこから、新たにパスワードや認証コードを聞き出そうとするのが、注意したい次の段階です。
02 / VERIFY THE SENDER
名前を知っているだけでは、相手を信用できない。
漏えい情報が説得材料になる
利用サービスの情報↓サービス会社を装う
個人宛ての連絡↓追加の情報や
認証コードを要求
確認先を自分で選ぶ
操作を進めない↓公式アプリ・ブックマーク
以前から使う公式窓口↓発表内容・対象サービス
必要な手続きを確認
たとえば、漏えい情報を悪用した相手が「情報流出の確認手続き」を装う場面が考えられます。これは起こり得る連絡の想定で、今回その二次被害が確認されたという意味ではありません。ドコモは27日時点で二次被害を確認していないとしています。
IPAも、漏えいした氏名などが偽メールに使われる可能性を説明しています。自分に関する正しい情報を含むことは、その連絡相手が本物である証拠にはなりません。パスワードが守られている場合でも、別の経路から追加の情報を渡してしまわない判断が必要になります。
IPAの「個人情報が漏えいした際の対処」を読む確認する経路を、自分で選ぶ。
不安なときほど、届いた連絡に示された手順をすぐに進めたくなります。そこで確認先まで相手に選ばせると、偽の窓口へ案内される余地ができます。以前から使っている公式アプリやブックマークから、自分で発表を確認することが大切です。
- 対象を確認する:サービス名、利用していた期間、流出項目を公式発表と照合する。解約済みの契約も確認する。
- メールやSMSのリンクを入口にしない:公式アプリや保存済みのブックマークから、同じ手続きが案内されているかを確かめる。
- 電話でも確認先を選び直す:不審な要求があればいったん切り、公式サイトに載る窓口へ自分でかけ直す。
- パスワードの対応を分ける:流出が公表されたものは公式手順で変更し、同じパスワードを他で使っていれば、その使い回し先にも対応する。
今回のように対象や項目が分かれているときは、必要な対応も分かれます。So-netの一部メールサービスに該当する人にはメール用パスワードの再設定が案内されています。自分のサービスがどの対象に当たるかを、公式の説明で確認してください。
IPAが勧める公式経路からの確認を読む企業が確かめるべきなのは、情報が残る場所。
この事件を「委託先の対策を強くする」で終えると、事業の譲渡後や解約後に情報が残るという問題を見落とします。取引先の一覧だけでなく、実際のデータと、そのデータを必要とする業務を対応させて考える必要があります。
- どこに残るか:委託先や旧サービスのシステムも含め、同じ利用者の情報が保管されている場所を把握できるか。
- なぜ残すか:請求や問い合わせなど、残す項目ごとに必要な業務と保管期間を説明できるか。
- いつ扱えなくするか:保管を終える時点、アクセス権を外す時点、委託を終える時点をそれぞれ確認できるか。
これは今回の侵入原因を断定するものではなく、公表された保管先と対象範囲から導ける設計上の問いです。利用者に対象と対応を説明できる状態は、平時にデータの所在と寿命を把握するところから始まります。
So-netが公表した会員区分と流出項目を読むまとめ
サービスを解約しても、委託先に情報が残る間は保護が必要です。流出の知らせが届いたら、対象と項目を公式発表で確かめ、相手が自分の情報を知っているだけで信用しないことが大切です。