BLOG
フィッシングは、誰が作り、誰が売っているのか
販売サイトYAM Storeの運営者として訴えられたYang Jianと、氏名不詳のキット販売者たち。公開された訴状と調査から、誰が何を売り、フィッシングをどう支えているのかを読み解きます。

一通の偽メールから、何が見えてくるのか。
カード会社から、アカウントの再確認を求めるメールが届く。対応しなければ利用を止める、と期限も書かれています。Microsoftが2026年10月14日に公開した調査には、こうした日本語の偽メールが載っています。
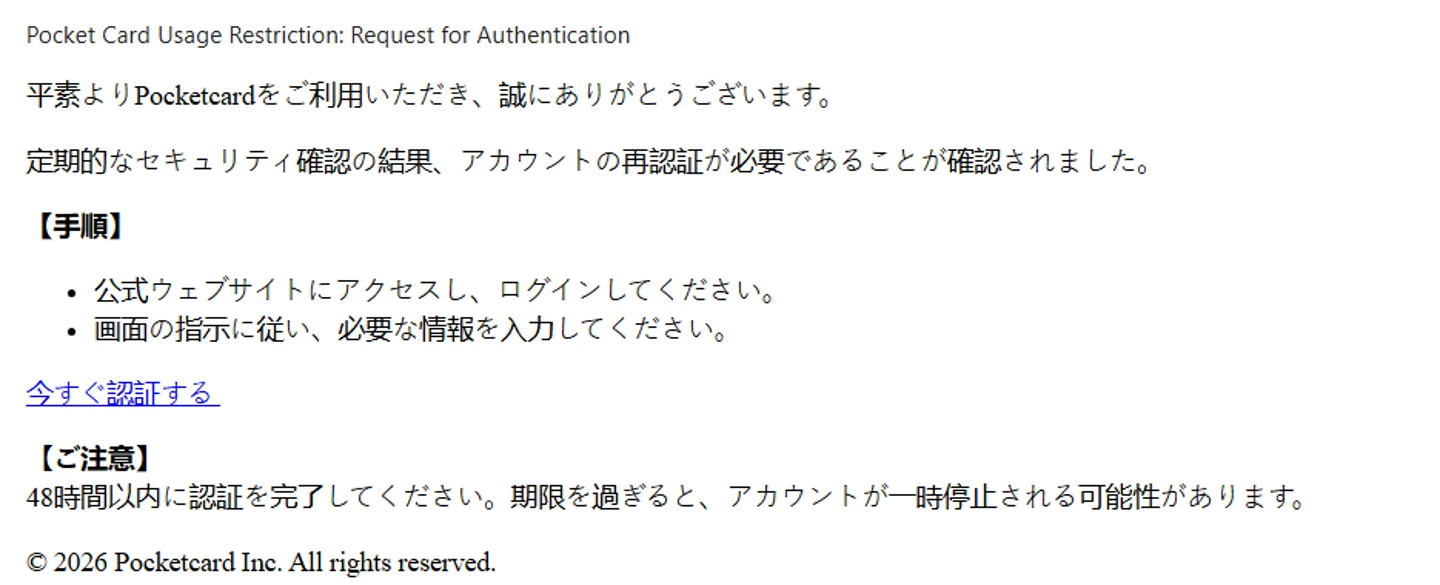
Microsoftの調査に掲載された実例です。アカウントを守る手続きに見せかけ、期限を示してログインへ誘導しています。画像内のリンク風の文字は操作できません。画像を押すと、このサイト内の原寸画像が開きます。 原寸で見る ↗
出典:Microsoft Security Blog「The hidden network」(2026年10月14日)、Figure 9。掲載画像を変更せず引用しています。© Microsoft。画像中の企業名は、なりすまされた対象です。
実在する会社を名乗り、パスワードやカード情報を盗むのがフィッシングです。ただ、この文面を見て「不自然なところを探そう」と考えるだけでは、その裏で何が起きているかを捉えきれません。
今回の調査を読む鍵は、メールの送り主が、偽画面も送信環境も一から作る必要はないという点です。画面を用意する人と、攻撃に使う環境を売る人がいて、それを買った人が相手をだます。受信箱に届く一通は、そうした商売の末端です。
Microsoftが掲載した日本語の偽メールと調査を読む販売サイトの運営者として訴えられた、Yang Jian。
YAM Storeの運営者として訴えられているのは、Yang Jianという人物です。MicrosoftとHealth-ISACが起こした民事訴訟の訴状に、名前と販売内容が記載されています。
- Yang Jian:YAM Storeを運営し、不正なクラウド利用環境を販売していたと原告側が主張する人物。
- CoGUIの販売者:訴状では氏名不詳の「Doe 1」。キットのソースコードや関連する基盤を管理し、販売していたとされています。
- Iron Manの販売者:訴状では氏名不詳の「Doe 2」。同様に、キットのソースコードや関連する基盤を管理し、販売していたとされています。
原告側は、Yang Jianが中国在住とみる一方、現住所は把握していないと記しています。「Doe」は、氏名が分からない被告に付ける仮の呼び名です。人物と販売内容については、訴状に記載された原告側の主張として示しています。
YAM Storeは販売サイトの名前、CoGUIとIron Manはキットの商品・サービス名です。販売サイトの運営者として名指しされた人物と、氏名不詳のキット販売者が、それぞれ記載されています。
訴状で販売者を確認する(3〜4頁、第5・6・9・10項)買えるのは、偽画面だけでなく「攻撃を動かす機能」。
Microsoftが追跡したYAM Storeは、不正に得たクラウドの利用環境と、偽サイトを動かす「フィッシングキット」を販売していました。役割を分けると、何が商品になっているかが分かります。
01 / BEHIND THE MESSAGE
誰が、何を売っているのか。
CoGUI・Iron Manの販売者
訴状では氏名不詳のDoe 1・Doe 2。
偽画面と情報を集める機能を販売。
YAM Storeの運営者
訴状が運営者として挙げるのはYang Jian。
メールやファイルを扱う環境を販売。
偽メールやSMSで誘導し、入力された情報を盗もうとする。
- キットを作る人:偽の画面、入力情報の収集、攻撃を管理する機能を用意する。
- 環境を売る人:メールやファイルを扱えるアカウント、保存場所などを供給する。クラウドは、こうした機能をネット経由で使う仕組み。
- 購入して使う人:道具と環境を組み合わせ、偽メールやSMS(携帯電話番号宛ての短いメッセージ)で人を誘導する。
Iron Man Systemというキットは、契約した購入者が利用権を得る仕組みでした。見た目のひな形だけでも2,300種類を超え、銀行、通販、配送などになりすませます。この数は攻撃件数や被害者数ではなく、使い回せる画面などの種類です。
ここに、分業が攻撃を続けやすくする理由があります。開発する側は同じ機能を複数の購入者へ提供でき、使う側は開発を省いて、誰に何を送るかへ力を向けられます。報告された販売形態から読み取れるのは、攻撃に必要な作業を外から調達できるという変化です。業者の役割は重なる場合もあります。
キットの契約方式と機能について読む他人の会社の利用環境まで、商品になる。
販売画面には、Microsoft 365やGoogle Workspaceの名前に加え、教育機関向け、非営利団体向け、新しいアカウント、以前からあるアカウントといった分類が並んでいます。偽メールの文面ではなく、メールやファイルを扱う環境自体が売り物になっています。
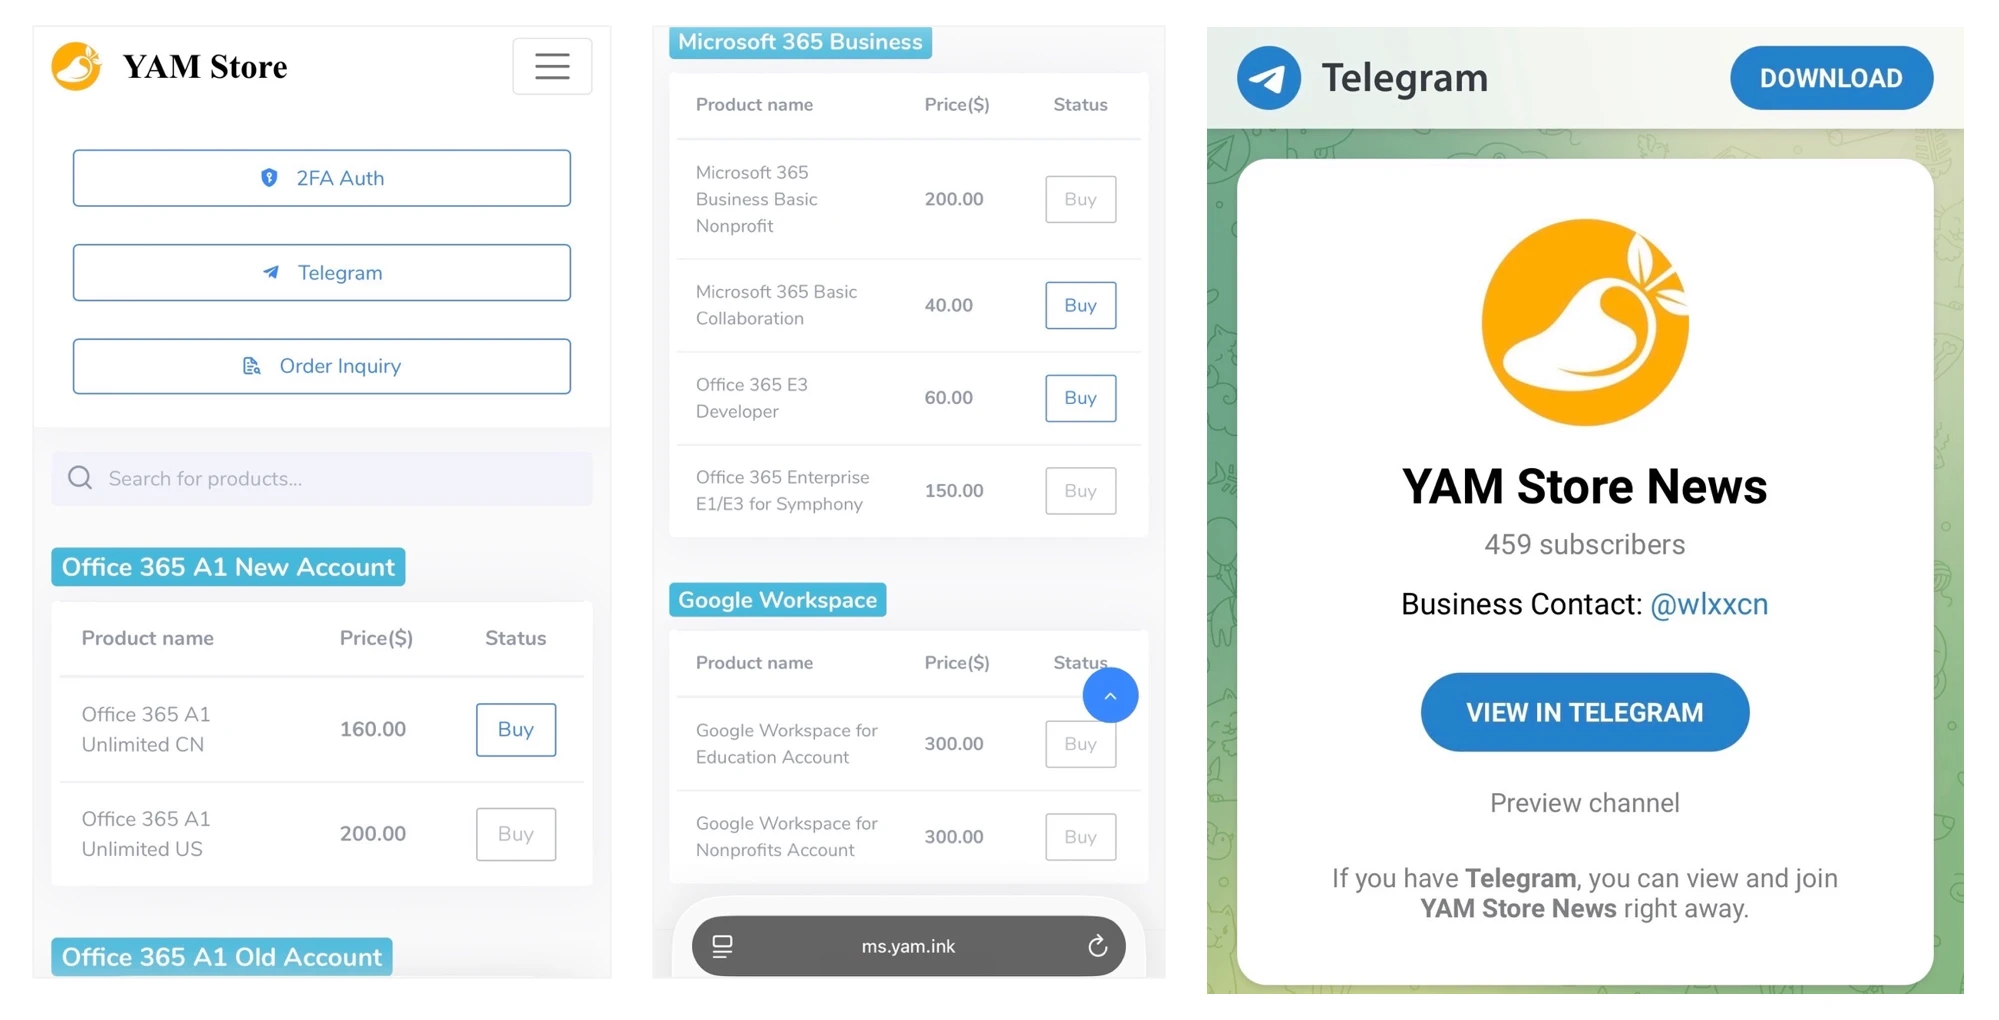
Microsoftが不正な取引の場として報告した画面です。教育機関向け・非営利団体向け、新規・既存といった分類で、メールなどを扱うアカウントや環境が並んでいます。MicrosoftやGoogleがこの販売を行っているという意味ではありません。画像中の価格は掲載時の表示です。 原寸で見る ↗
出典:Microsoft Security Blog「The hidden network」(2026年10月14日)、Figure 4。掲載画像を変更せず引用しています。© Microsoft。画像内のサイトや連絡先へのリンクは設けていません。
Microsoftの別の発表は、実在した団体が手放したドメイン(サイトの住所に使う名前)を取得し、団体のサイトを作り直して、活動中の組織に見せる事例も報告しています。その外形を使って不正に取得したアカウントが、販売されていました。既存の環境を乗っ取る経路もあります。
見た目をコピーすることと、本物のサービスを不正利用することは、異なる問題です。後者では、アカウントを奪われた組織の環境が、別の人をだますための足場になります。「知っているサービスを使っている」という事実から、「この連絡を送った人も信用できる」とは言えない理由です。
調査で確認されたアカウントの調達と販売を読む同じリンクでも、見る人によって画面が変わる。
偽サイトの側が、誰に画面を見せるかを選ぶ例もあります。Proofpointが2025年5月に公表したCoGUIの調査では、閲覧者の地域やブラウザーなどを調べ、条件に応じて表示先を変えていました。
- 条件に合う閲覧者には、入力情報を盗む偽ページを表示する。
- 条件に合わない閲覧者は、なりすましている会社の正規サイトへ転送する。
この仕組みがあると、別の人が開いた際に本物のサイトが表示されても、最初の人に何が表示されたかの証明にはなりません。単に偽物の精度が高いだけでなく、調べる相手によって偽物を隠す設計があるのです。
「一度開いたら普通だった」という確認には、こうした限界があります。安全性を試すために自分で開き直すより、受け取った連絡とは別の正規の入口で手続きの有無を確かめる理由になります。
CoGUIが閲覧者によって表示を変える仕組みを読む(2025年5月)入力した瞬間、相手が次の画面を選べる。
2026年のIron Manの分析で、もう一つ重要なのが、入力をその場で扱う機能です。Microsoftは、入力の進み具合を操作者へ即時通知し、操作者が利用者に次に何を見せるかを手動で制御できると報告しています。集める対象には、パスワードやカード情報だけでなく、確認コードも含まれます。
利用者から見れば、入力に反応して次の画面が出る、ごく普通の手続きに見えるかもしれません。しかし、画面が先へ進むのは、その裏にいる操作者がそう見せているから、という場合があります。処理中の表示や追加の入力要求だけでは、本物の会社が確認しているとは判断できません。
短時間だけ使える確認番号も、偽の入力欄へ渡せば、その場で悪用されるおそれがあります。追加の本人確認は有効な対策ですが、「確認コードが届いたから、この画面も本物」という判断は別です。受け取った番号が本物でも、それを渡そうとしている相手まで本物とは限りません。
入力の即時通知と画面操作に関する分析を読む対策も、一つの偽サイトを消すだけでは終わらない。
実際の対応は、メールのリンク先だけに向けられたものではありません。MicrosoftとHealth-ISACは2026年10月14日、裁判所の命令に基づき、YAM Store、CoGUI、Iron Manを支えるドメインを差し押さえ、転送したと発表しました。関連する2万超のアカウントも無効化したとしています。
なぜ、画面の裏にあるアカウントや販売元まで対象にするのでしょうか。一つの偽サイトを止めても、道具と利用環境を供給する仕組みが残れば、別の場所で攻撃を組み立てられるからです。反対に、複数の攻撃者が頼る供給元を止めれば、それぞれが調達に使う足場へ働きかけられます。
この措置でフィッシング全体が終わったわけではありません。それでも、個々のメールを追うことに加え、何度も攻撃を成立させる供給の仕組みを調べる意味が、この対応から分かります。
供給元を対象にした妨害措置の発表を読む利用者が変えられるのは、確認を始める場所。
分業の仕組みを知っても、利用者が犯罪の販売網を追う必要はありません。日常の判断に引き寄せるなら、信用の根拠にしてよいものを見直すことになります。
- 知っているサービス名:その環境を誰が使っているかまでは示さない。
- 別の人には正常に見えた画面:自分にも同じ画面が出たとは限らない。
- 入力に反応する画面や確認コード:正規の手続きをしている証拠にはならない。
そこで、連絡を受けたら、普段の公式アプリや、正しいと確認して保存したサイトの入口(ブックマーク)から開き直します。真偽が分からなければ、そこで確認できる正規の窓口へ問い合わせます。フィッシング対策協議会も、この確認方法を案内しています。
この方法は、偽物を毎回見分ける能力に頼る代わりに、移動先を自分で選ぶ行動です。メールを作った相手が指定した場所から、自分があらかじめ確認した場所へ、手続きの入口を移します。すべての正規の連絡がアプリ内に出るとは限らないため、不明な場合の問い合わせ先も正規の経路で確かめます。
公式アプリやブックマークから確認する方法を読む入力後は、相手の画面ではなく正規の窓口で対応する。
入力を即時に扱える仕組みがある以上、偽サイトから次の指示が来るのを待って対応を決めるべきではありません。操作をやめ、入力した情報に応じて正規の経路から対処します。
- パスワード:正規のアプリやサイトから速やかに変更する。使い回しているほかのサービスも変更する。
- カード番号や銀行の情報:明細に被害が出るのを待たず、カード会社や銀行の正規の窓口へ相談し、利用停止などの対応を確認する。
いつ、どの連絡から、何を入力したかも伝えます。仕事用の情報なら勤務先の担当窓口へ、被害が確認された場合は警察へも相談します。相手の画面を操作し続けるのではなく、被害を止められる側へ判断を渡すことが重要です。
警察庁による入力後の対応を確認するまとめ
偽メールの背後には、攻撃の道具と環境を繰り返し供給する商売があります。見た目や画面の動きだけで信用せず、手続きは普段の公式アプリなど、自分で確認した入口から確かめましょう。
利用者向けの対策ガイドラインを確認する